ISO 27001 für KMU: Lohnt sich das Zertifikat?
ISO 27001 für KMU: was die Norm verlangt, was die Zertifizierung kostet und dauert, wann Kunden oder NIS2 sie fordern – und welche Alternativen es gibt.
- ISO 27001 ist die internationale Norm für ein Informationssicherheits-Managementsystem (ISMS) – ein strukturierter Rahmen, wie ein Unternehmen seine Informationssicherheit steuert.
- Für KMU ist die Zertifizierung ehrlich gesagt aufwendig und nicht billig: Marktquellen nennen für einen kleinen Scope einen mittleren fünfstelligen Gesamtrahmen.
- Der Aufwand lohnt sich vor allem, wenn Kunden oder Ausschreibungen das Zertifikat verlangen oder regulatorischer Druck (etwa NIS2) besteht.
- Es gibt ehrliche Alternativen: der BSI CyberRisikoCheck, CISIS12 oder ein ISO-orientiertes Vorgehen ohne formales Zertifikat.
- Wer nicht sicher ist, sollte mit einem soliden IT-Sicherheitskonzept als Basis starten – die Zertifizierung ist ein zweiter, bewusster Schritt.
Inhalt7 Abschnitte
„Sollen wir uns nach ISO 27001 zertifizieren lassen?” – diese Frage stellen sich immer mehr mittelständische Unternehmen, oft ausgelöst durch einen Kunden, eine Ausschreibung oder den regulatorischen Druck durch NIS2. Die ehrliche Antwort ist: Es kommt darauf an. ISO 27001 ist wertvoll, aber kein kleines Projekt. Dieser Beitrag erklärt, was die Norm verlangt, was sie realistisch kostet und dauert, wann sie sich lohnt – und welche ehrlichen Alternativen es gibt.
Was ISO 27001 verlangt
ISO 27001 ist die international anerkannte Norm für ein Informationssicherheits-Managementsystem (ISMS). Wichtig zu verstehen: Es geht nicht um eine bestimmte Technik, sondern um ein System – einen strukturierten, dokumentierten Rahmen, wie ein Unternehmen seine Informationssicherheit steuert, überwacht und verbessert.
Für den deutschen Mittelstand gibt es dabei einen zweiten Weg: Das BSI bietet die ISO-27001-Zertifizierung auf Basis von IT-Grundschutz an, die stärker an konkreten Bausteinen entlangführt als die reine Norm.
Im Kern verlangt die Norm, dass ein Unternehmen seine Risiken kennt, geeignete Maßnahmen festlegt, diese dokumentiert und in einem fortlaufenden Zyklus überprüft und verbessert. Die Zertifizierung durch eine unabhängige Stelle bestätigt dann, dass dieses System existiert und gelebt wird. Das unterscheidet ISO 27001 vom reinen IT-Sicherheitskonzept: Das Konzept ist die inhaltliche Basis, die Zertifizierung der formale, geprüfte Nachweis eines Managementsystems.
Die ehrlichen Kosten und die Dauer
Hier lohnt sich Klartext: Eine ISO-27001-Zertifizierung ist für ein KMU nicht billig. Marktquellen von spezialisierten Beratungen nennen für kleine Unternehmen mit begrenztem Geltungsbereich einen Gesamtrahmen im mittleren fünfstelligen Bereich. Diese Summe setzt sich aus mehreren Blöcken zusammen:
- Beratung beim Aufbau des ISMS,
- Software beziehungsweise eine ISMS-Plattform,
- das eigentliche Zertifizierungsaudit durch eine akkreditierte Stelle,
- und – oft unterschätzt – interner Aufwand an Arbeitszeit.
Bei der Dauer sind für KMU mit klarem Scope und einer unterstützenden ISMS-Plattform etwa drei bis sechs Monate realistisch – häufig auch länger.
Wann sie sich lohnt
Der Aufwand rechtfertigt sich vor allem in drei Situationen:
- Kunden verlangen es: Große Auftraggeber oder Ausschreibungen setzen das Zertifikat zunehmend voraus. Dann ist ISO 27001 die Eintrittskarte zum Auftrag.
- Regulatorischer Druck: Für NIS2-betroffene Unternehmen ist ein ISO-27001-konformes ISMS ein anerkannter Weg, die geforderte Sicherheitssteuerung nachzuweisen.
- Eigener Anspruch und Haftung: Wer Informationssicherheit strukturiert steuern will, bekommt mit ISO 27001 einen bewährten Rahmen – auch mit Blick auf die Haftung der Geschäftsführung.
Fehlt ein solcher Treiber, ist die Zertifizierung oft ein zu großes Werkzeug für die eigentliche Aufgabe.
Ehrliche Alternativen
ISO 27001 ist nicht der einzige Weg zu guter Informationssicherheit. Je nach Ziel gibt es schlankere Optionen:
- BSI CyberRisikoCheck: ein niederschwelliger Einstieg speziell für kleine Unternehmen.
- CISIS12: ein strukturiertes Vorgehen in zwölf Schritten, schlanker als die volle Norm.
- ISO-orientiert ohne Zertifikat: sich an ISO 27001 ausrichten und das Sicherheitsniveau heben, ohne die formale (und teure) Zertifizierung – oft der pragmatischste Weg, solange kein Kunde den Nachweis fordert.
Diese Alternativen liefern einen großen Teil des Nutzens zu einem Bruchteil des Aufwands.
Die ersten 5 Schritte
Wer sich für den Weg entscheidet, startet so:
- Scope festlegen: Welcher Bereich soll zertifiziert werden? Ein kleiner, klarer Scope hält den Aufwand beherrschbar.
- Ist-Aufnahme: Wo steht die Informationssicherheit heute?
- Risikoanalyse: Die zentralen Risiken identifizieren und bewerten.
- Maßnahmen und Dokumentation: Die passenden Kontrollen festlegen und das ISMS aufbauen.
- Internes Audit und Zertifizierung: Erst selbst prüfen, dann die externe Zertifizierungsstelle einbinden.
Fazit: eine bewusste Entscheidung
ISO 27001 lohnt sich – aber nicht für jeden und nicht als Selbstzweck. Die Zertifizierung ist ein wertvolles, geprüftes Siegel, das Kunden und Regulatoren überzeugt, aber sie kostet Geld, Zeit und internen Einsatz. Wer einen klaren Treiber hat (Kunden, NIS2, eigener Anspruch), geht den Weg bewusst. Wer keinen hat, fährt mit einem soliden Sicherheitskonzept oder einer schlanken Alternative oft besser. In jedem Fall gilt: Erst die Basis, dann das Zertifikat. Beim Aufbau eines belastbaren, nachweisbaren Sicherheitsniveaus unterstützt kjello im Bereich Sicherheit und Compliance.
Geschrieben von
Jens Hagel
Gründer
Jens Hagel gründete 2004 das Systemhaus hinter kjello und betreut mit seinem Team über 150 mittelständische Unternehmen. Er schreibt über das, was er in echten Firmen erlebt – praxisnah, ehrlich und ohne Fachchinesisch.
Häufige Fragen
Was kostet eine ISO-27001-Zertifizierung für ein KMU?
Wie lange dauert eine ISO-27001-Zertifizierung?
Ist ISO 27001 durch NIS2 Pflicht?
Welche Alternativen gibt es zur ISO 27001?
Das könnte Sie auch interessieren
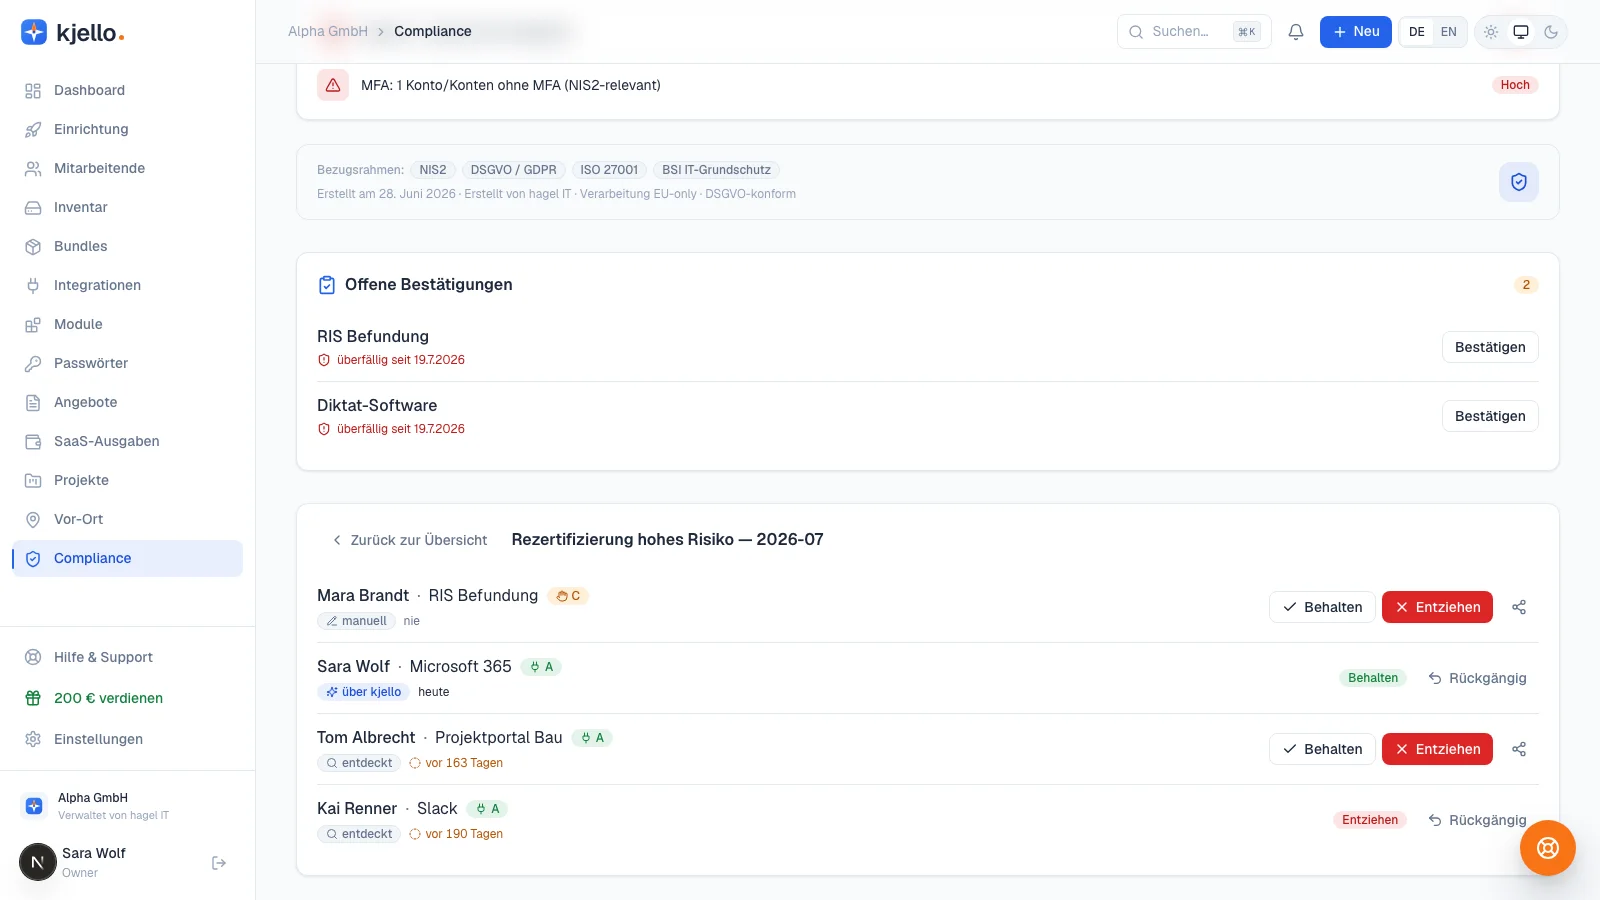
Zugriffsrechte prüfen: Rezertifizierung ohne Projektaufwand
IT für Steuerkanzleien: DATEV, § 203 und Ausfallsicherheit
Revisionssichere E-Mail-Archivierung nach GoBD

Kostenlos zum Mitnehmen · PDF · Selbstcheck
IT-Grundschutz-Checkliste für den Mittelstand
25-Punkte-Selbstcheck: Wo steht Ihre IT-Sicherheit wirklich?
Sicherheit & Compliance mit kjello
Ob ISO-ready oder auf dem Weg zum Zertifikat: kjello unterstützt beim Aufbau eines belastbaren Sicherheitsniveaus – strukturiert und nachweisbar.