E-Mail-Sicherheit 2026: Wer schützt seine Domain vor gefälschten Absendern?
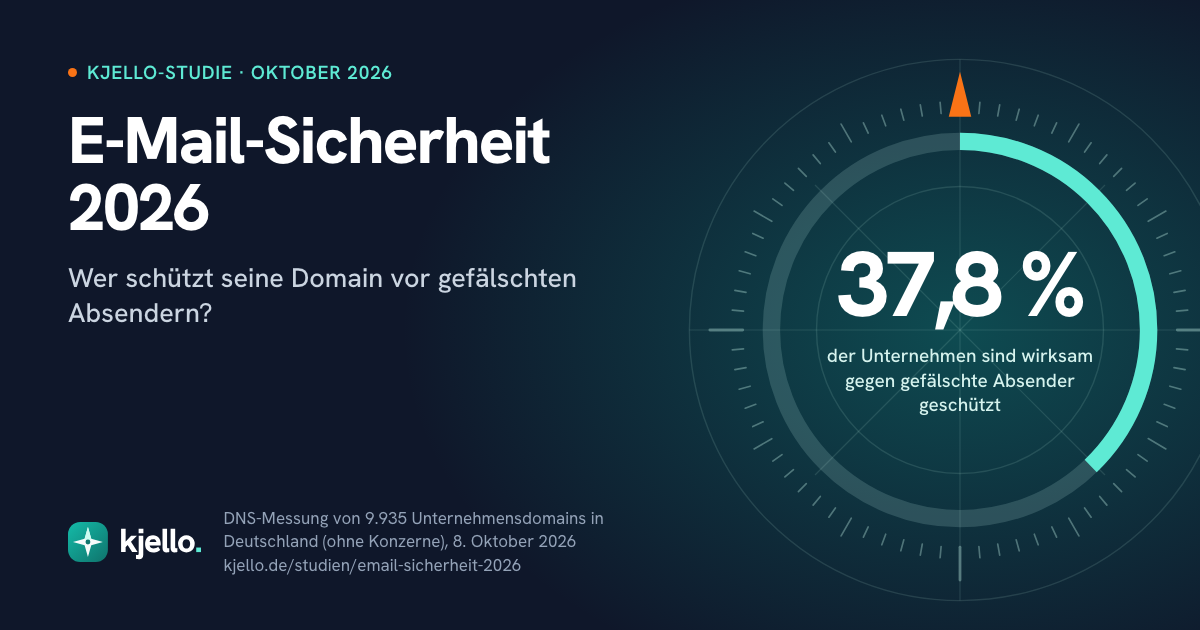
SPF, DMARC und DKIM bei 9.935 Unternehmensdomains gemessen: Nur 37,8 % sind wirksam gegen gefälschte Absender geschützt, 26,8 % haben gar keinen DMARC-Eintrag.

-
37,8 %
wirksam gegen gefälschte Absender geschützt
-
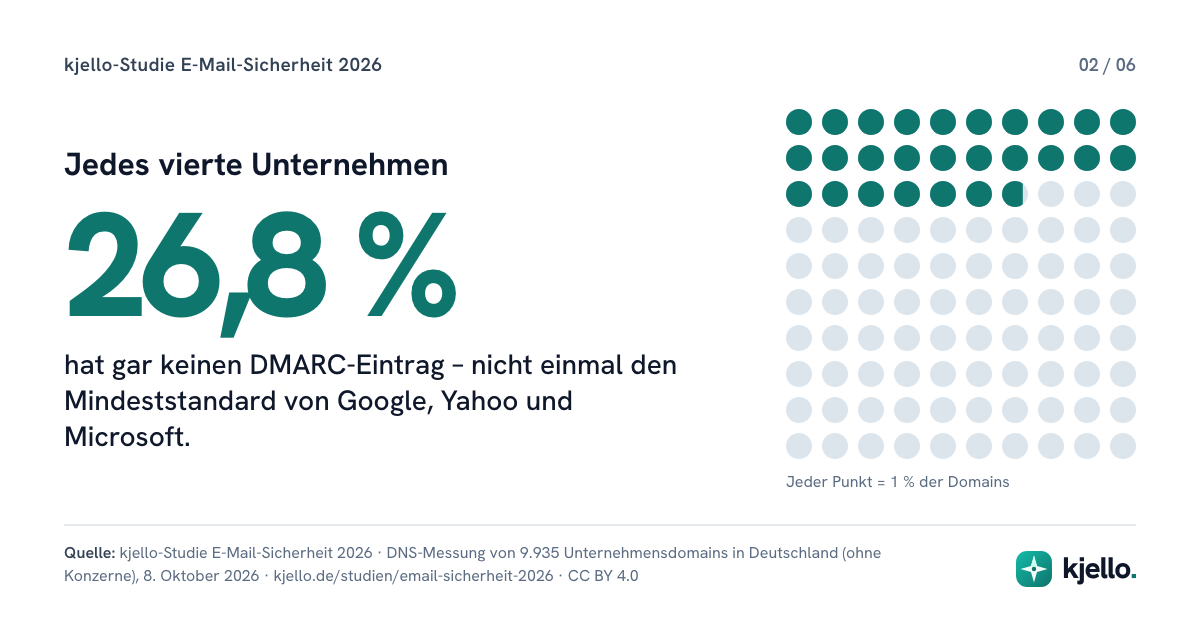
26,8 %
ohne jeden DMARC-Eintrag
-
42,8 %
der Microsoft-365-Domains wirksam geschützt
- Herausgeber
- kjello · hagel IT-Services GmbH, Hamburg
- Datenstand
- 8. Oktober 2026, Messung 13:01–13:49 Uhr MESZ
- Veröffentlicht
- Nutzung
- frei mit Quellenangabe und Link (CC BY 4.0)
- Grundlage
- 9.935 Unternehmensdomains mit E-Mail-Empfang – Unternehmen mit Sitz in Deutschland, ohne Konzerne mit mehr als 5.000 Beschäftigten.
Kernaussagen
Basis: 9.935 Unternehmensdomains mit E-Mail-Empfang. Anteile in Prozent der Domains.
-
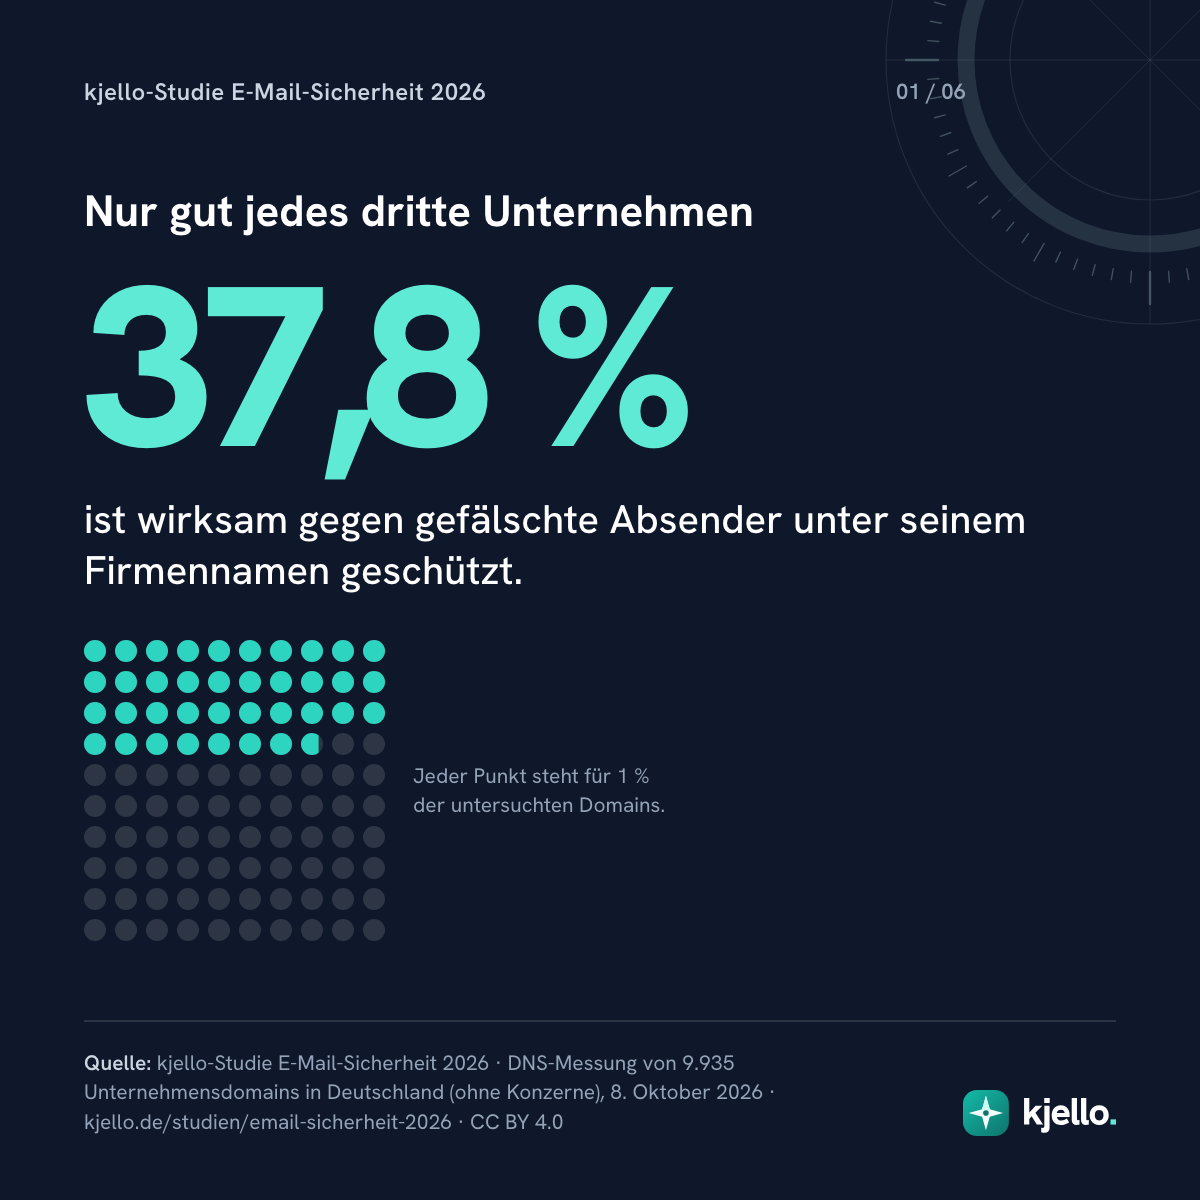
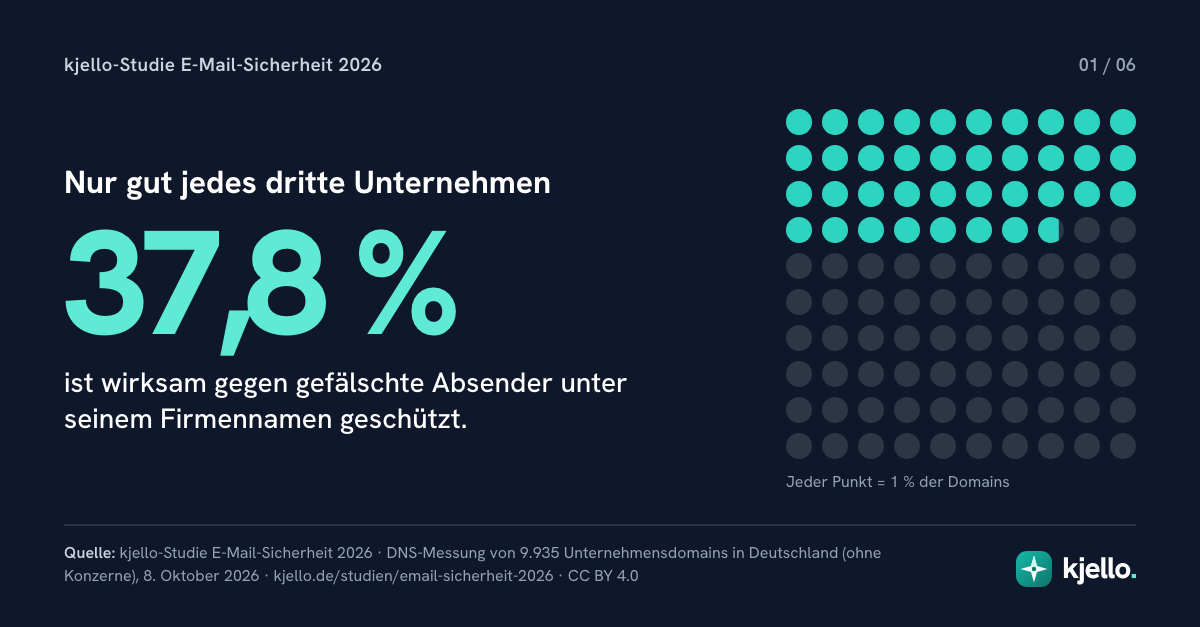
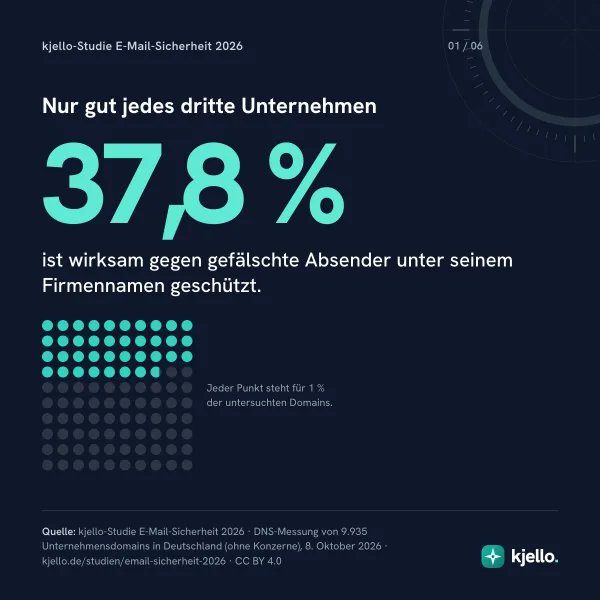
37,8 %
Nur gut jedes dritte Unternehmen ist wirksam gegen gefälschte Absender unter seinem Firmennamen geschützt.
95-%-Konfidenzintervall 36,9–38,8 %
-
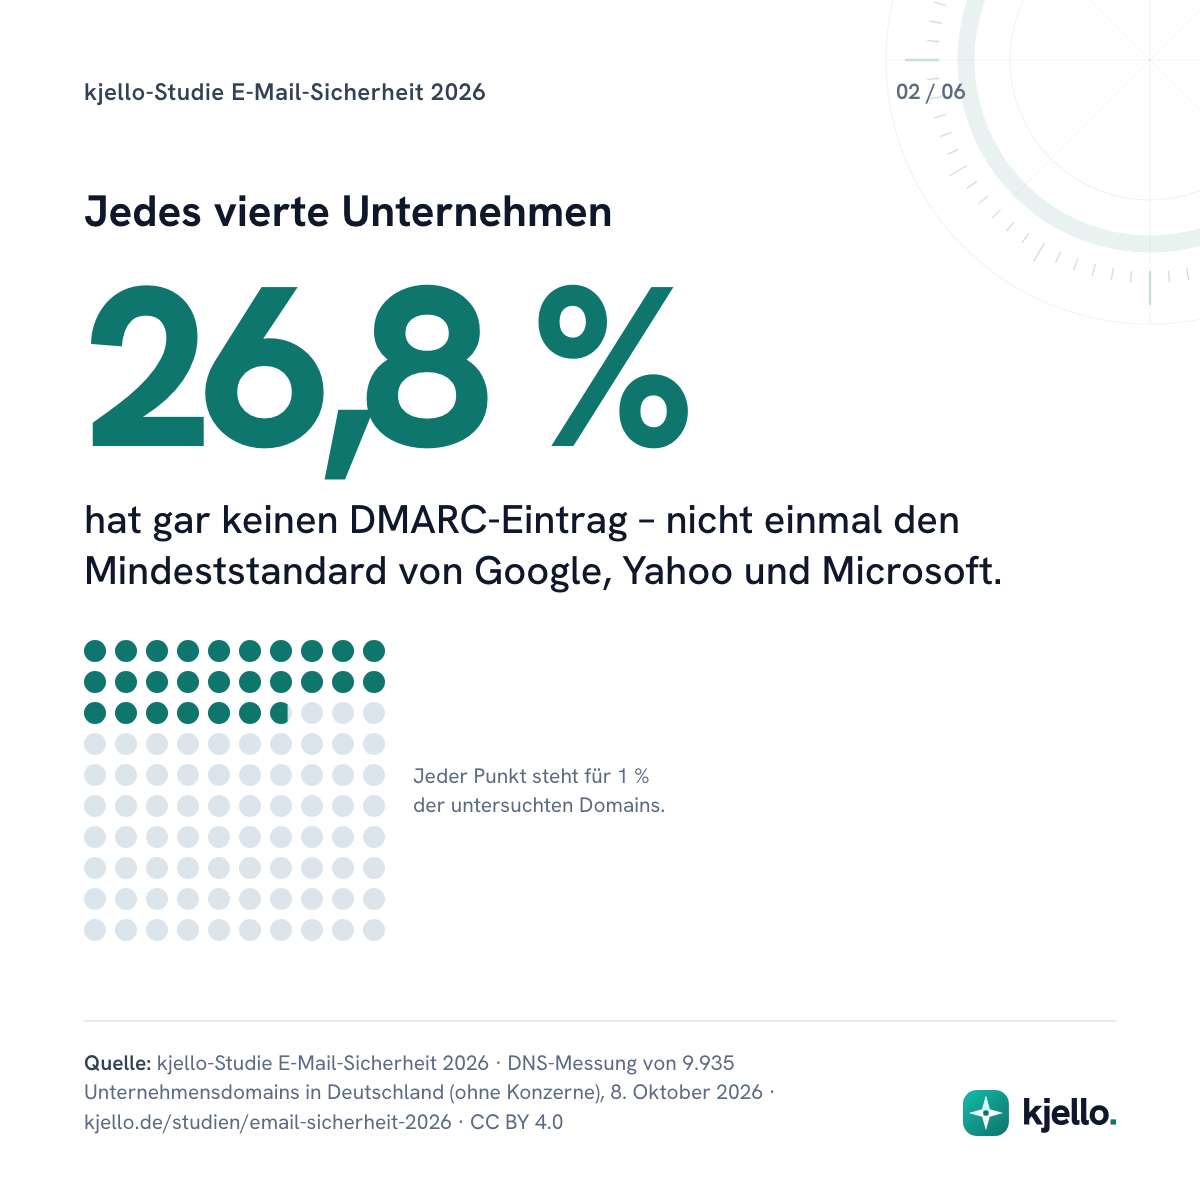
26,8 %
Jedes vierte Unternehmen hat gar keinen DMARC-Eintrag – nicht einmal die Mindestanforderung, die Google, Yahoo und Microsoft an Großversender stellen.
-
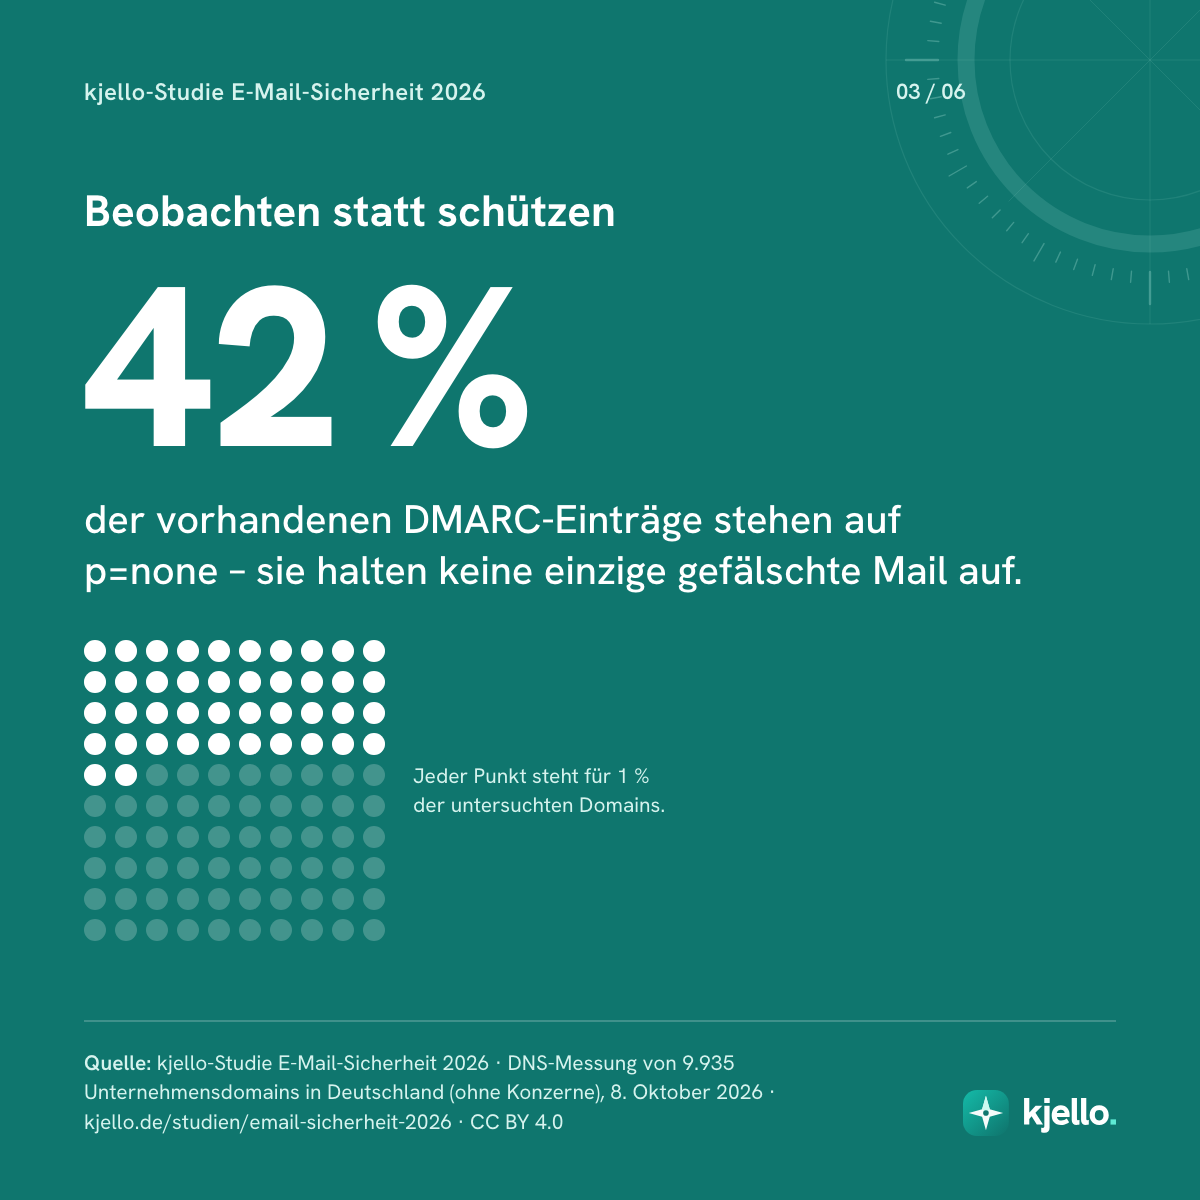
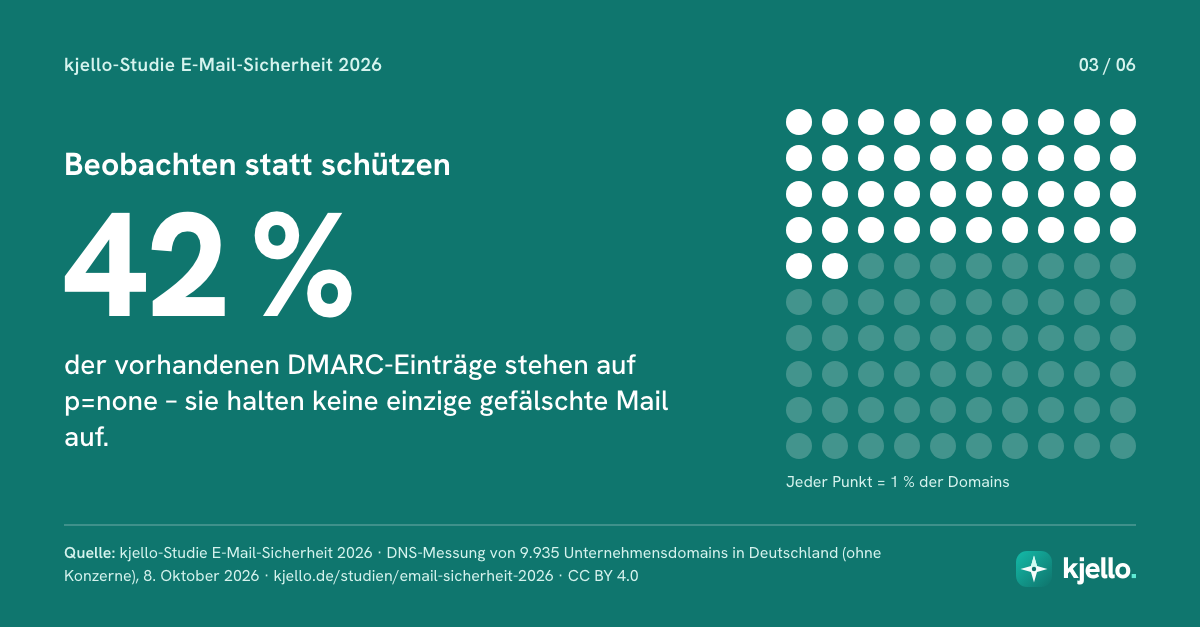
42 %
der vorhandenen DMARC-Einträge schützen nicht, sie beobachten nur (p=none). Die volle Abweisung nutzen nur 20,7 % aller Domains.
-
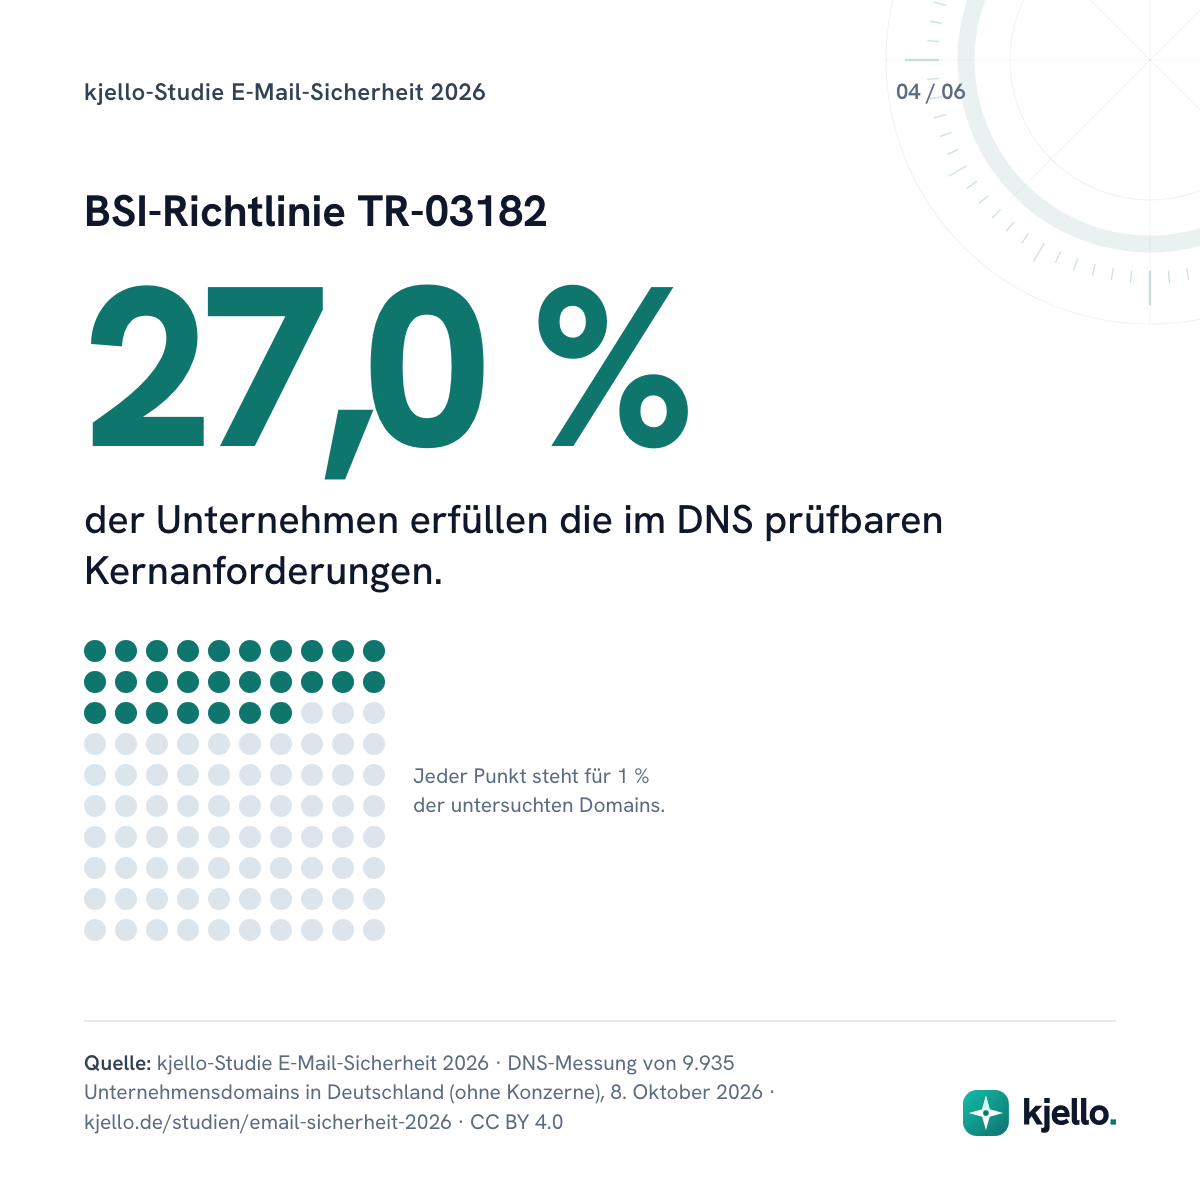
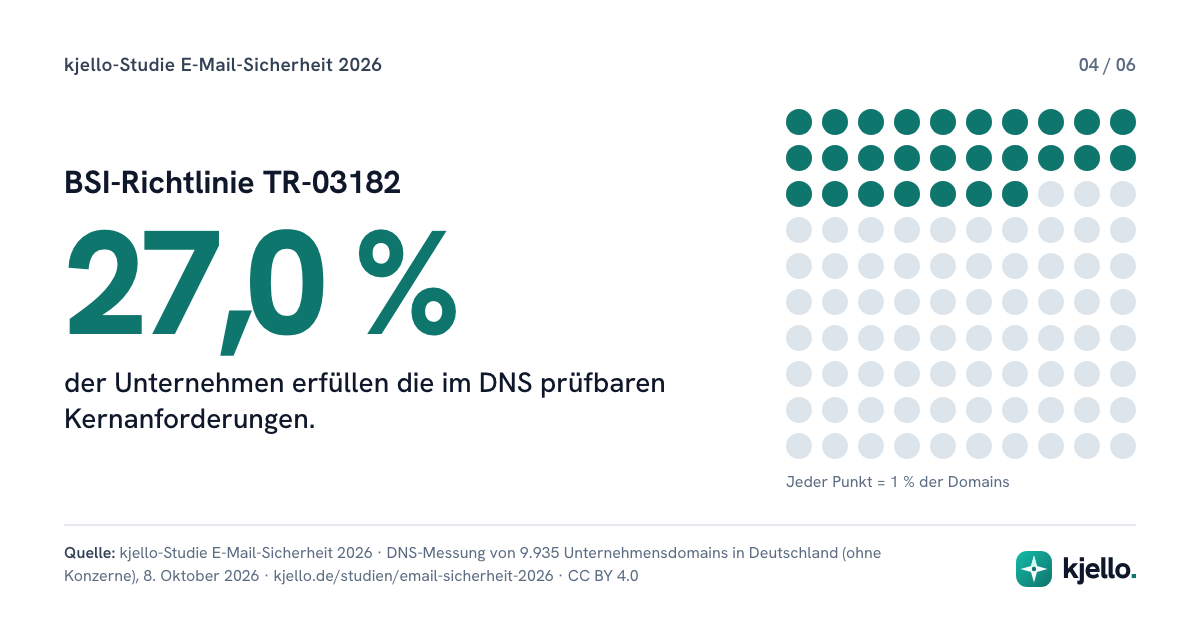
27,0 %
erfüllen die im DNS prüfbaren Kernanforderungen der BSI-Richtlinie TR-03182 „E-Mail-Authentifizierung“.
-
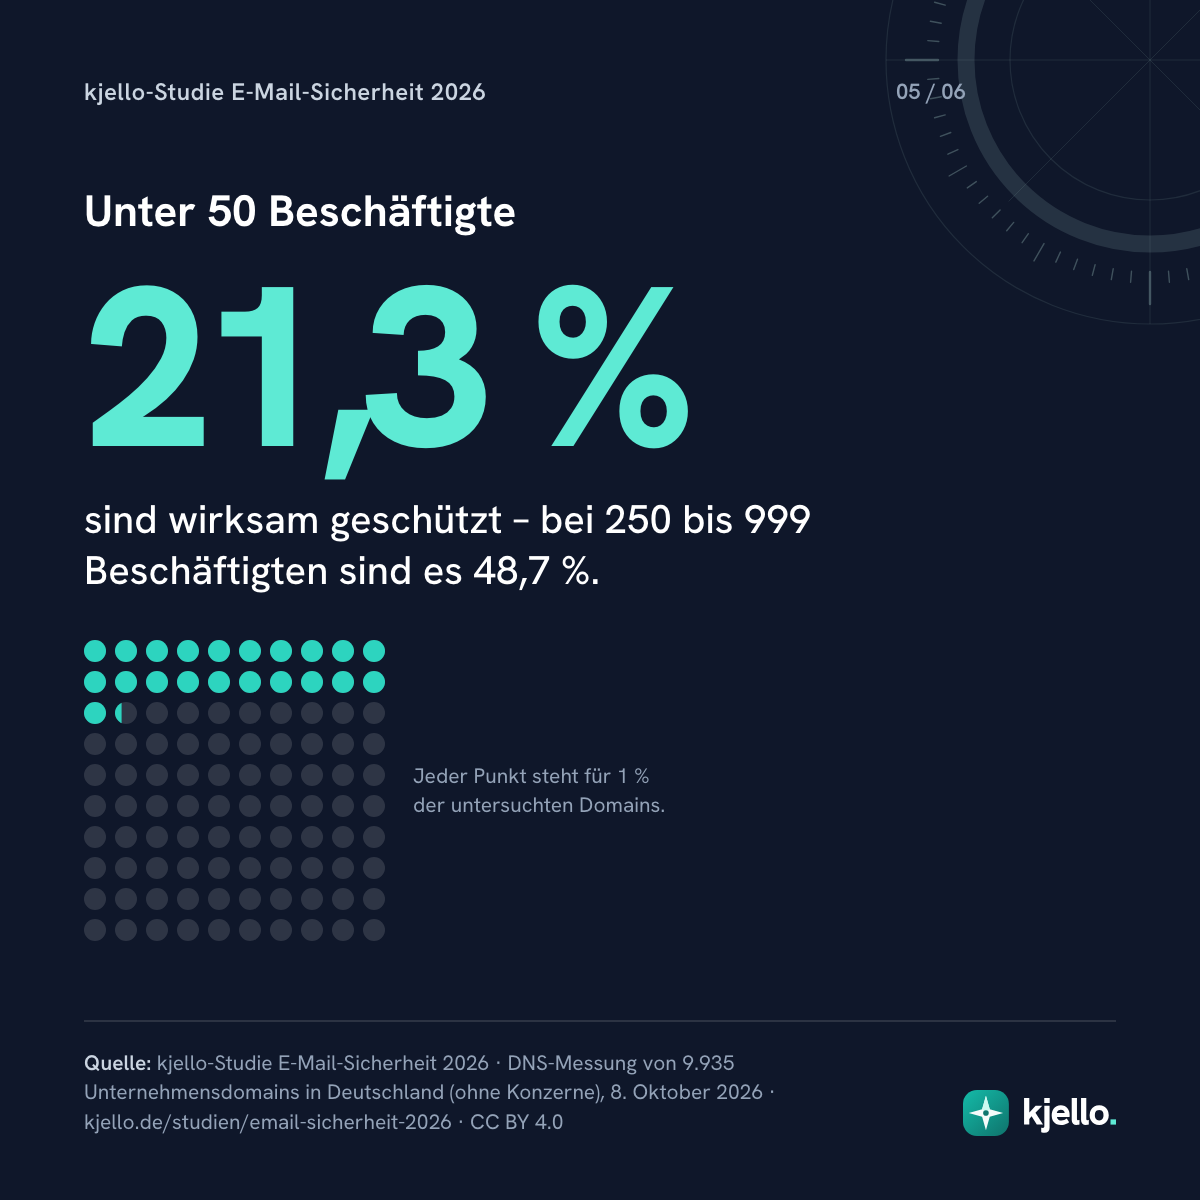
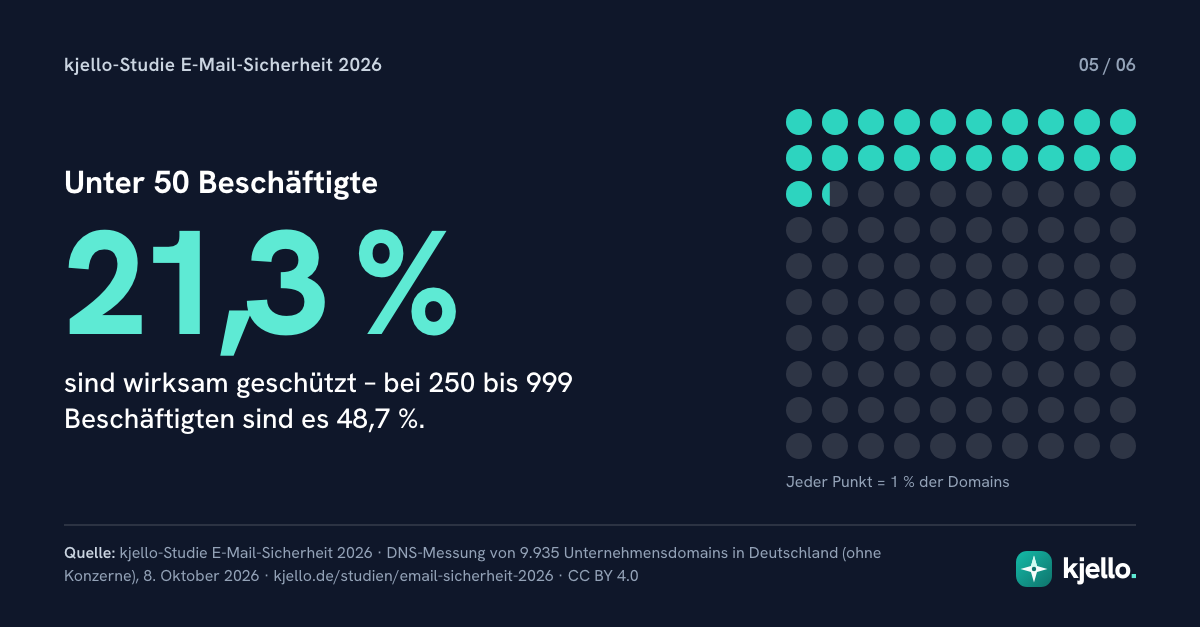
21,3 %
der Firmen mit weniger als 50 Beschäftigten sind wirksam geschützt – bei 250 bis 999 Beschäftigten sind es 48,7 %.
-
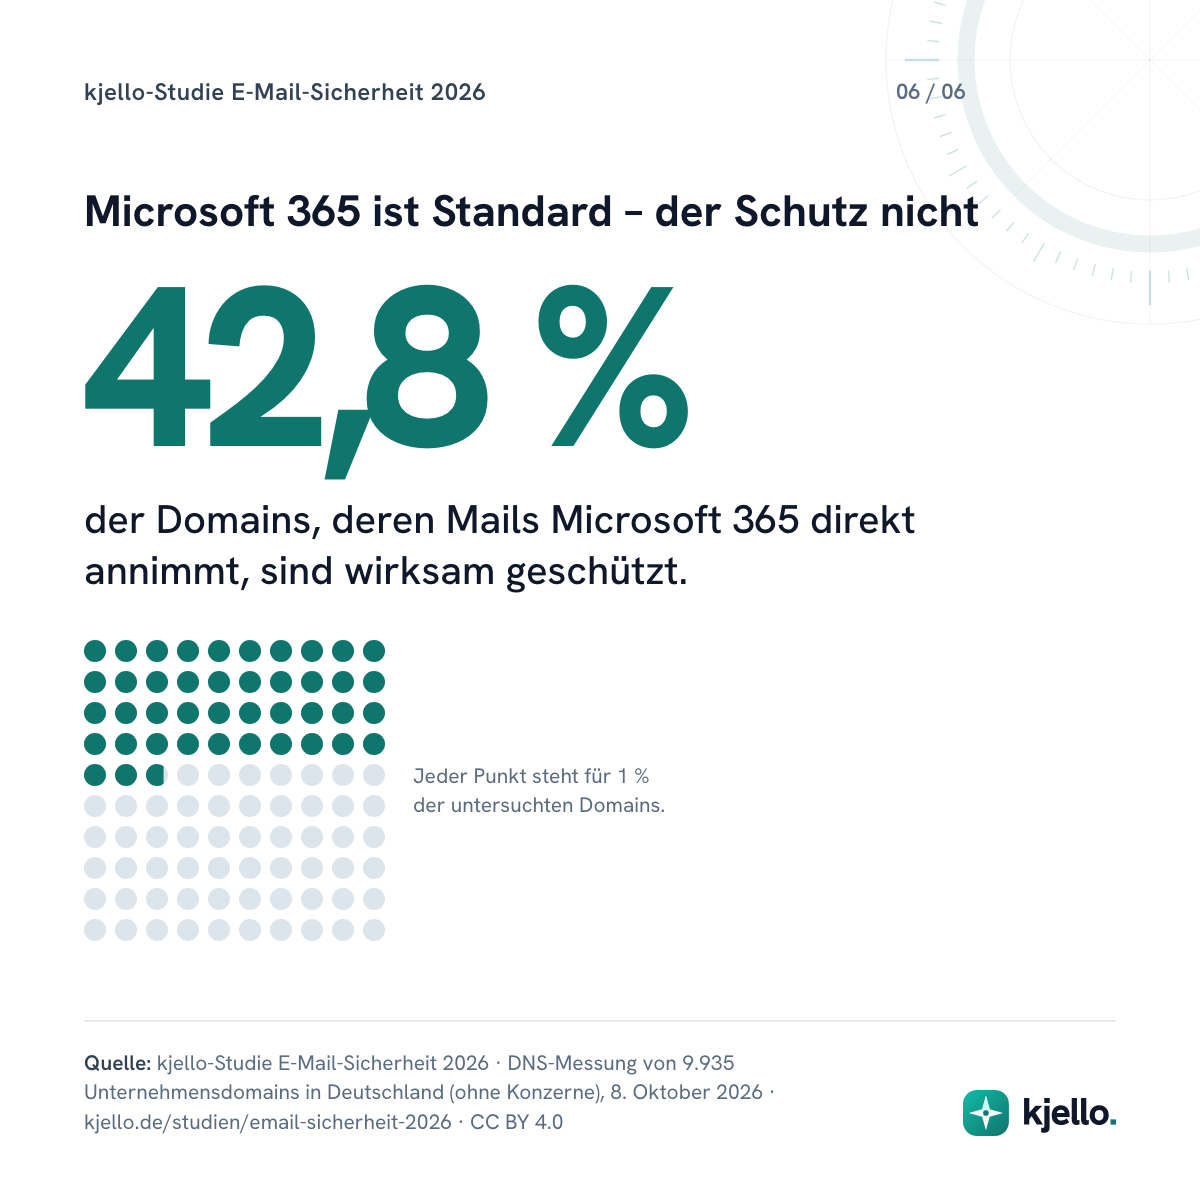
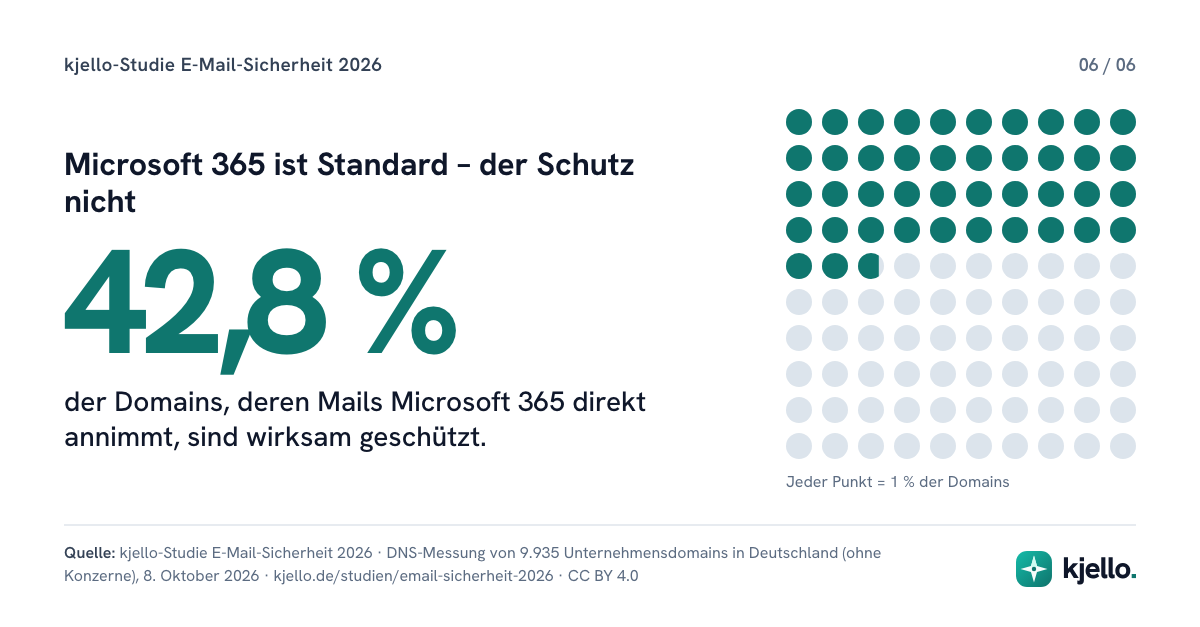
42,8 %
der Domains, deren Mails Microsoft 365 direkt annimmt, sind wirksam geschützt. Erkennbar ist Microsoft 365 auf 56,3 % der Domains.
-
6,2 %
der Domains mit Postfach bei IONOS sind wirksam geschützt.
-
3,0 %
erzwingen verschlüsselte Zustellung per MTA-STS, 5,9 % sichern ihre DNS-Einträge mit DNSSEC.
Ergebnisse
Jeder kann eine E-Mail mit fremder Absenderadresse verschicken – das Mailprotokoll prüft das von sich aus nicht.
Dagegen helfen drei Einträge im öffentlichen DNS der Firmendomain: SPF nennt die Server, die für die
Domain senden dürfen, DKIM signiert ausgehende Mails, und DMARC sagt empfangenden
Mailservern, was mit Mails geschehen soll, die diese Prüfungen nicht bestehen: nur beobachten (p=none),
aussortieren (p=quarantine) oder abweisen (p=reject).
Wirksam gegen gefälschte Absender ist eine Domain erst, wenn DMARC eine dieser Abwehrregeln durchsetzt und der SPF-Eintrag gültig ist. Das trifft auf 37,8 % der 9.935 untersuchten Domains zu. Bei den übrigen weist der eigene DNS-Eintrag empfangende Mailserver nicht an, gefälschte Mails unter dem Firmennamen abzuweisen oder in Quarantäne zu legen.
Abbildung 1
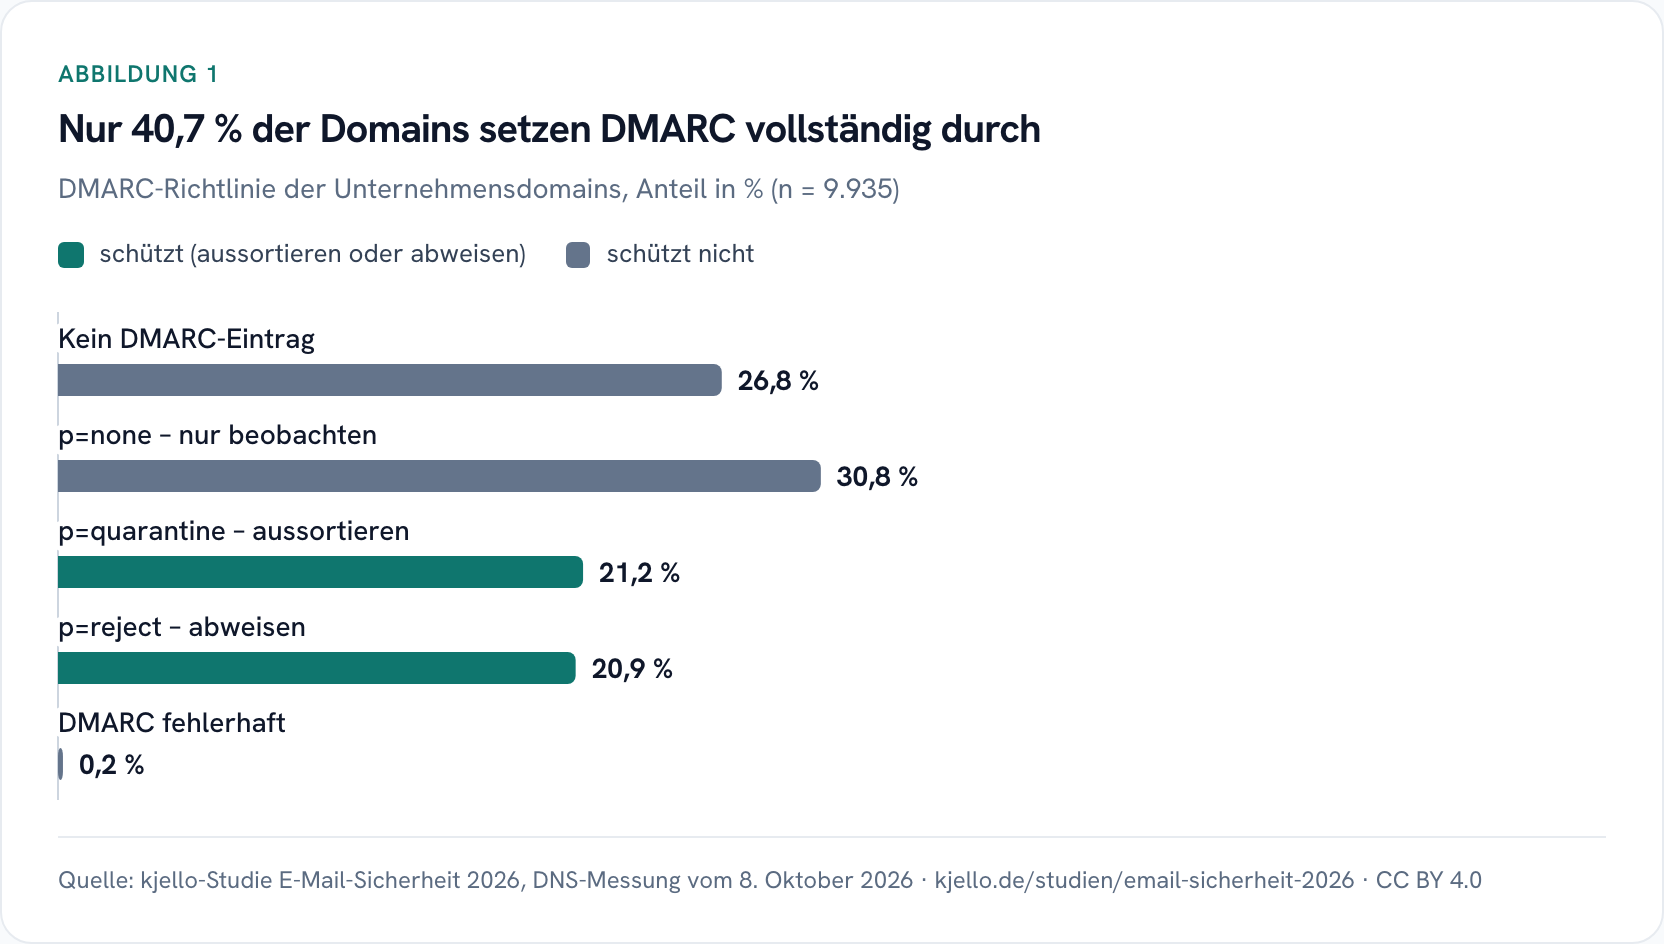
Nur 40,7 % der Domains setzen DMARC vollständig durch
DMARC-Richtlinie der Unternehmensdomains, Anteil in % (n = 9.935)
Quelle: kjello-Studie E-Mail-Sicherheit 2026, DNS-Messung vom 8. Oktober 2026 · kjello.de/studien/email-sicherheit-2026 · CC BY 4.0
Daten zu Abbildung 1 als Tabelle
| DMARC-Richtlinie | Domains | Anteil | 95-%-KI |
|---|---|---|---|
| Kein DMARC-Eintrag | 2.666 | 26,8 % | 26,0–27,7 |
| p=none | 3.063 | 30,8 % | 29,9–31,7 |
| p=quarantine | 2.111 | 21,2 % | 20,5–22,1 |
| p=reject | 2.080 | 20,9 % | 20,1–21,7 |
| DMARC fehlerhaft | 15 | 0,2 % | 0,1–0,2 |
Grafik einbinden
Diesen HTML-Code in Ihre Seite kopieren. Die Grafik steht unter CC BY 4.0: frei nutzbar, solange Quelle und Link erhalten bleiben.
<figure>
  <img src="https://www.kjello.de/studien/email-sicherheit-2026/dmarc-richtlinie.png" alt="Nur 40,7 % der Domains setzen DMARC vollständig durch" width="832" height="472" style="max-width:100%;height:auto" loading="lazy">
  <figcaption>Quelle: <a href="https://www.kjello.de/studien/email-sicherheit-2026">kjello-Studie E-Mail-Sicherheit 2026</a>, <a href="https://creativecommons.org/licenses/by/4.0/deed.de" rel="license">CC BY 4.0</a></figcaption>
</figure>Beobachten statt schützen
42 % der vorhandenen DMARC-Einträge schützen nicht – sie beobachten nur. 30,8 % aller Domains
haben DMARC auf p=none gesetzt. Das liefert bestenfalls Berichte, hält aber keine einzige gefälschte Mail auf.
Die volle Abweisung (p=reject für alle Mails) nutzen nur 20,7 %.
Ein Viertel der Domains (26,8 %) hat überhaupt keinen DMARC-Eintrag. Diese Domains erfüllen damit
nicht einmal die Mindestanforderung, die Google und Yahoo seit Februar 2024 und Microsoft seit Mai 2025 von Großversendern verlangen (Google und Microsoft ab 5.000 Mails pro Tag, Yahoo ohne feste Schwelle): einen veröffentlichten DMARC-Eintrag, mindestens im Modus p=none.
Die im DNS prüfbaren Kernanforderungen der BSI-Richtlinie TR-03182 erfüllen 27,0 %.
Abbildung 2
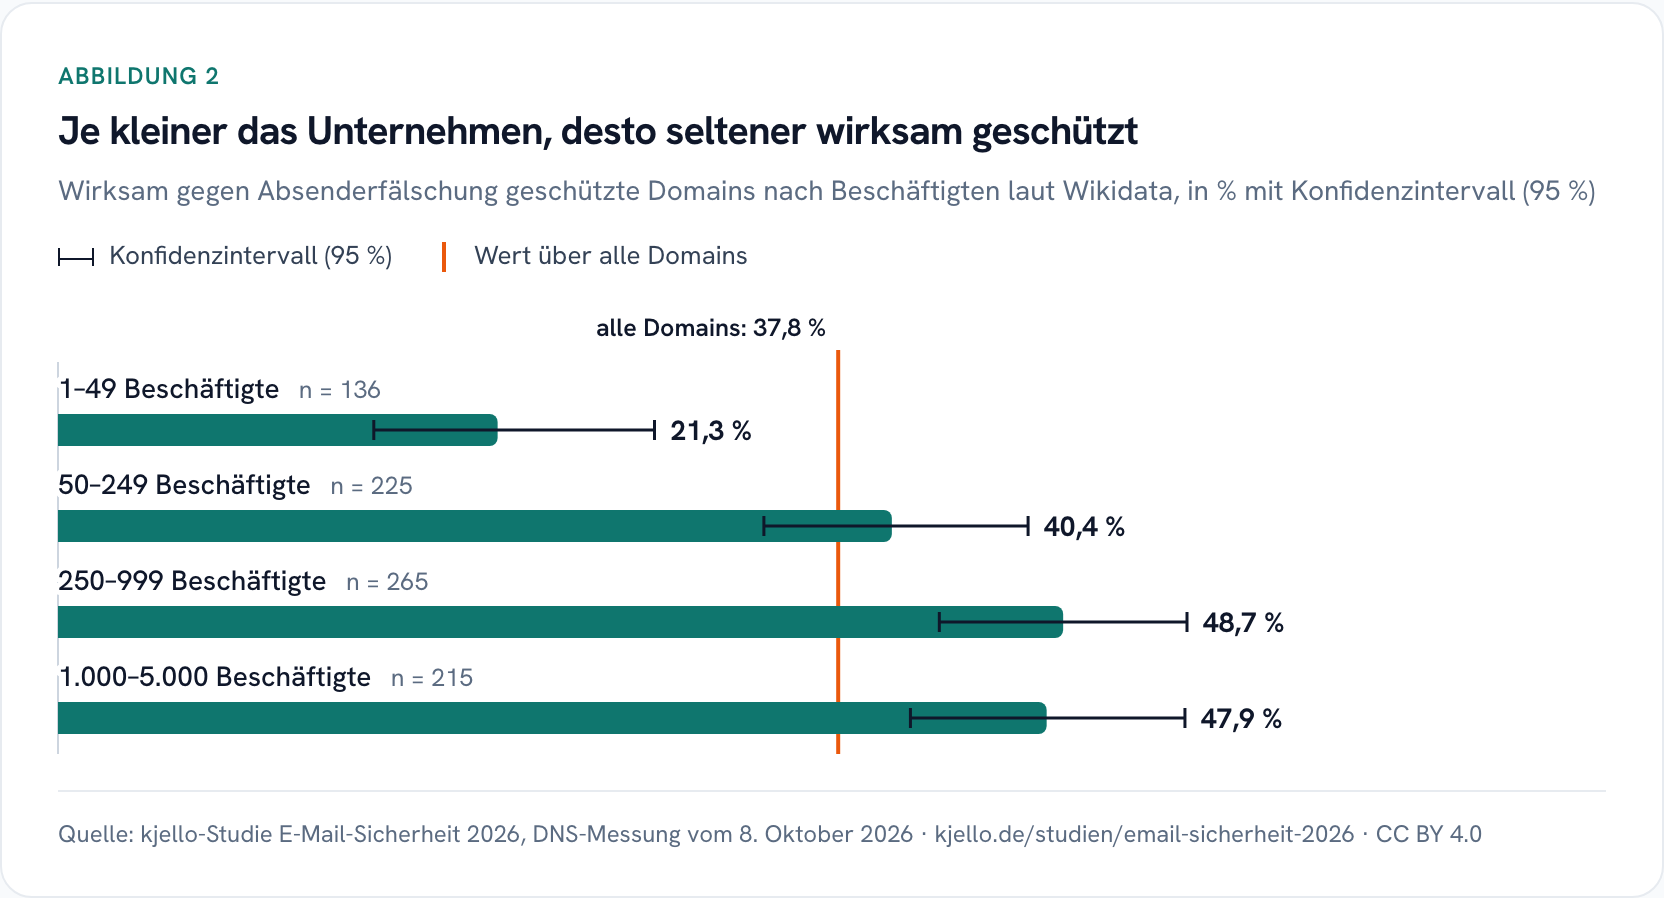
Je kleiner das Unternehmen, desto seltener wirksam geschützt
Wirksam gegen Absenderfälschung geschützte Domains nach Beschäftigten laut Wikidata, in % mit Konfidenzintervall (95 %)
Quelle: kjello-Studie E-Mail-Sicherheit 2026, DNS-Messung vom 8. Oktober 2026 · kjello.de/studien/email-sicherheit-2026 · CC BY 4.0
Daten zu Abbildung 2 als Tabelle
| Beschäftigte | Domains | wirksam geschützt | 95-%-KI |
|---|---|---|---|
| 1–49 | 136 | 21,3 % | 15,3–28,9 |
| 50–249 | 225 | 40,4 % | 34,2–47,0 |
| 250–999 | 265 | 48,7 % | 42,7–54,7 |
| 1.000–5.000 | 215 | 47,9 % | 41,3–54,6 |
| unbekannt | 9.094 | 37,4 % | 36,4–38,4 |
Grafik einbinden
Diesen HTML-Code in Ihre Seite kopieren. Die Grafik steht unter CC BY 4.0: frei nutzbar, solange Quelle und Link erhalten bleiben.
<figure>
  <img src="https://www.kjello.de/studien/email-sicherheit-2026/schutz-nach-groesse.png" alt="Je kleiner das Unternehmen, desto seltener wirksam geschützt" width="832" height="449" style="max-width:100%;height:auto" loading="lazy">
  <figcaption>Quelle: <a href="https://www.kjello.de/studien/email-sicherheit-2026">kjello-Studie E-Mail-Sicherheit 2026</a>, <a href="https://creativecommons.org/licenses/by/4.0/deed.de" rel="license">CC BY 4.0</a></figcaption>
</figure>Kleinbetriebe am schlechtesten geschützt
Bei Firmen mit weniger als 50 Beschäftigten sind nur 21,3 % wirksam geschützt, bei 250 bis 999 Beschäftigten 48,7 %. 37,5 % der Kleinbetriebe haben überhaupt kein DMARC.
Microsoft 365 ist Standard – der Schutz nicht
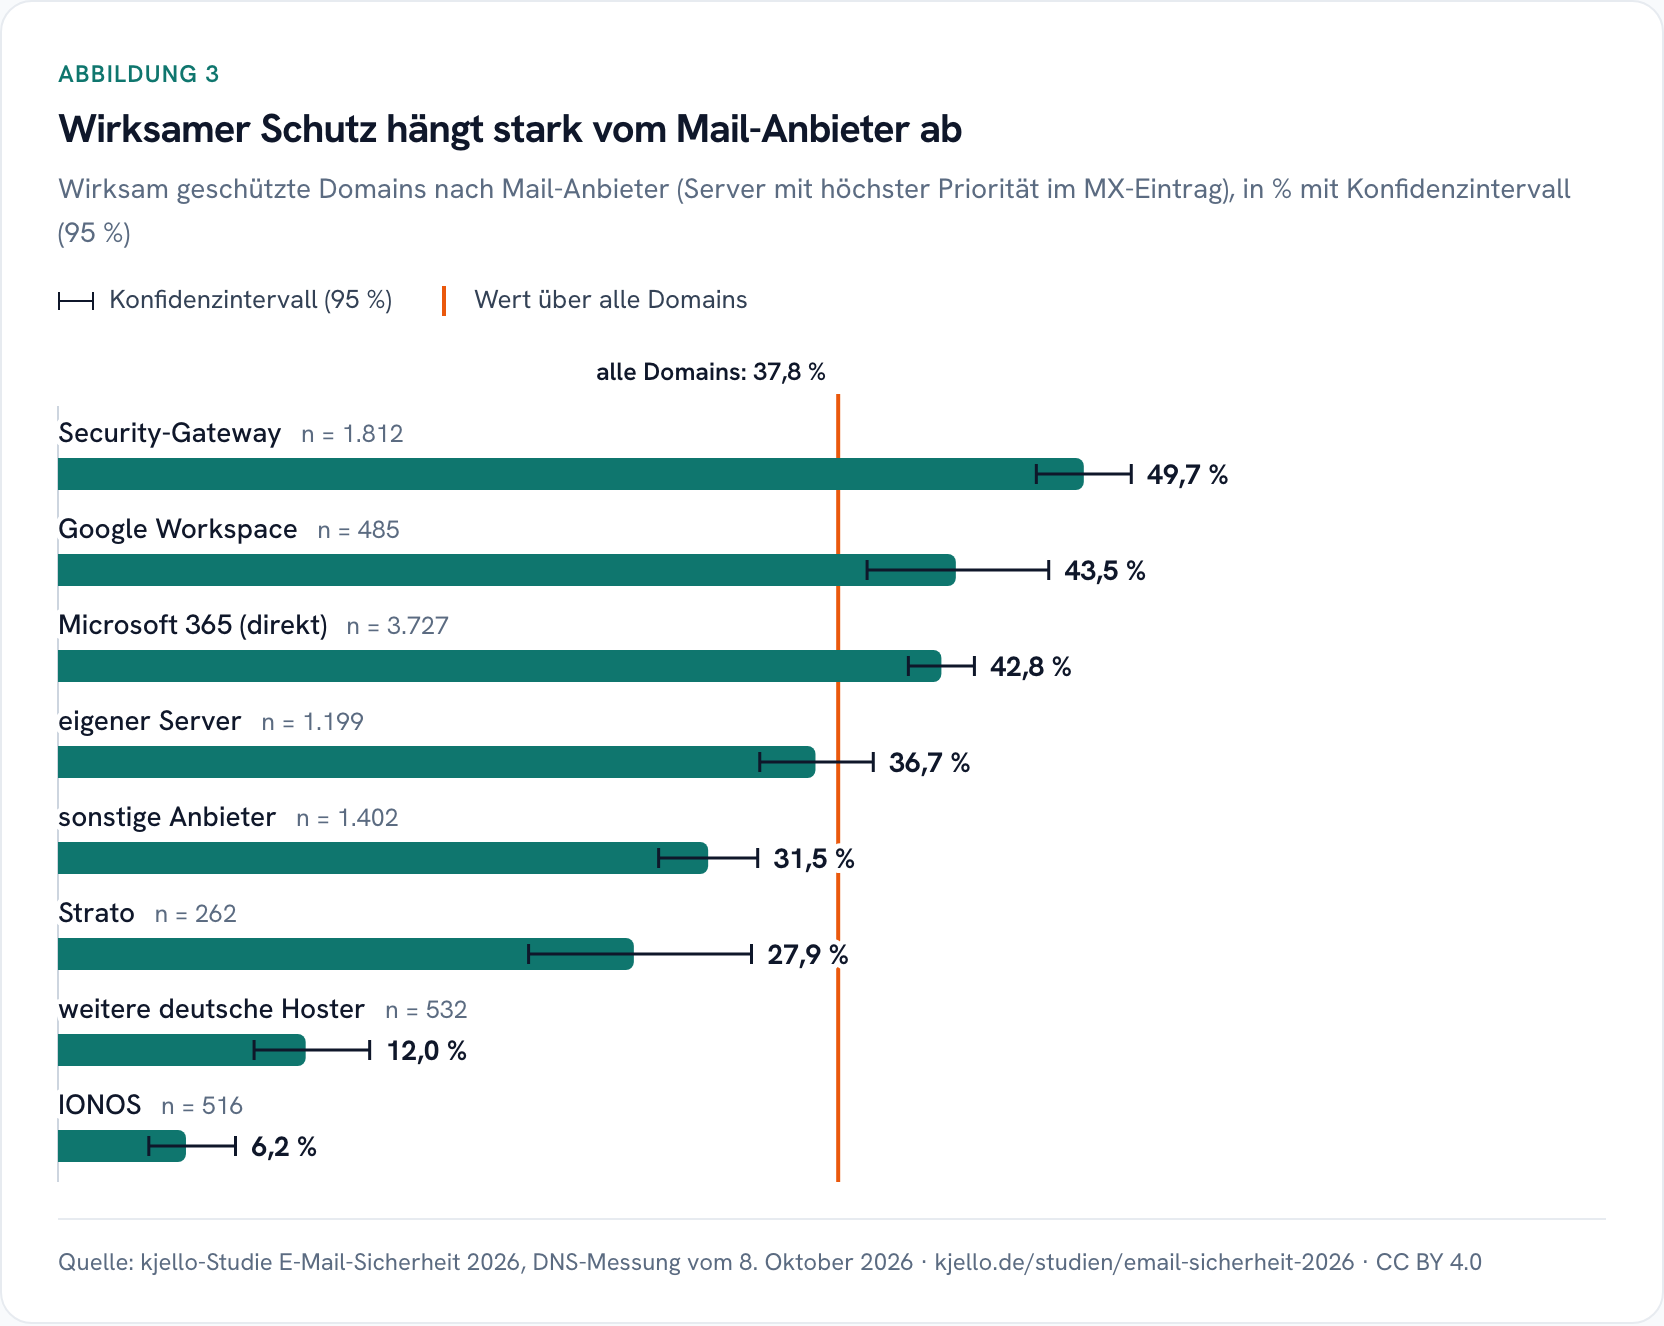
Auf 56,3 % der Domains ist Microsoft 365 erkennbar (Mail-Server oder SPF-Eintrag), bei 37,5 % nimmt Microsoft die Mails direkt an. Von diesen Domains sind aber nur 42,8 % wirksam gegen Absenderfälschung geschützt, und bei einem Drittel (33,1 %) ist für die eigene Domain kein DKIM-Schlüssel nachweisbar.
Wo das Postfach liegt, macht einen großen Unterschied
Bei Domains mit Postfach bei IONOS sind nur 6,2 % wirksam geschützt – 86 % tragen DMARC im reinen
Beobachtungsmodus, neun von zehn davon mit demselben Minimaleintrag v=DMARC1; p=none;. Bei Strato setzen 86 % DMARC
durch, fast immer mit demselben Eintrag v=DMARC1;p=reject;, aber nur 37 % haben überhaupt einen SPF-Eintrag. Dass so
viele Domains wortgleiche Einträge tragen, spricht dafür, dass Kunden eine Vorgabe ihres Hosters übernehmen, statt den Eintrag
selbst zu gestalten.
Abbildung 3
Wirksamer Schutz hängt stark vom Mail-Anbieter ab
Wirksam geschützte Domains nach Mail-Anbieter (Server mit höchster Priorität im MX-Eintrag), in % mit Konfidenzintervall (95 %)
Quelle: kjello-Studie E-Mail-Sicherheit 2026, DNS-Messung vom 8. Oktober 2026 · kjello.de/studien/email-sicherheit-2026 · CC BY 4.0
Daten zu Abbildung 3 als Tabelle
| Anbieter | Domains | wirksam geschützt | 95-%-KI |
|---|---|---|---|
| Security-Gateway | 1.812 | 49,7 % | 47,4–52,0 |
| Google Workspace | 485 | 43,5 % | 39,2–48,0 |
| Microsoft 365 (direkt) | 3.727 | 42,8 % | 41,2–44,4 |
| eigener Server | 1.199 | 36,7 % | 34,0–39,5 |
| sonstige Anbieter | 1.402 | 31,5 % | 29,1–33,9 |
| Strato | 262 | 27,9 % | 22,8–33,6 |
| weitere deutsche Hoster | 532 | 12,0 % | 9,5–15,1 |
| IONOS | 516 | 6,2 % | 4,4–8,6 |
Grafik einbinden
Diesen HTML-Code in Ihre Seite kopieren. Die Grafik steht unter CC BY 4.0: frei nutzbar, solange Quelle und Link erhalten bleiben.
<figure>
  <img src="https://www.kjello.de/studien/email-sicherheit-2026/schutz-nach-anbieter.png" alt="Wirksamer Schutz hängt stark vom Mail-Anbieter ab" width="832" height="663" style="max-width:100%;height:auto" loading="lazy">
  <figcaption>Quelle: <a href="https://www.kjello.de/studien/email-sicherheit-2026">kjello-Studie E-Mail-Sicherheit 2026</a>, <a href="https://creativecommons.org/licenses/by/4.0/deed.de" rel="license">CC BY 4.0</a></figcaption>
</figure>Abbildung 4
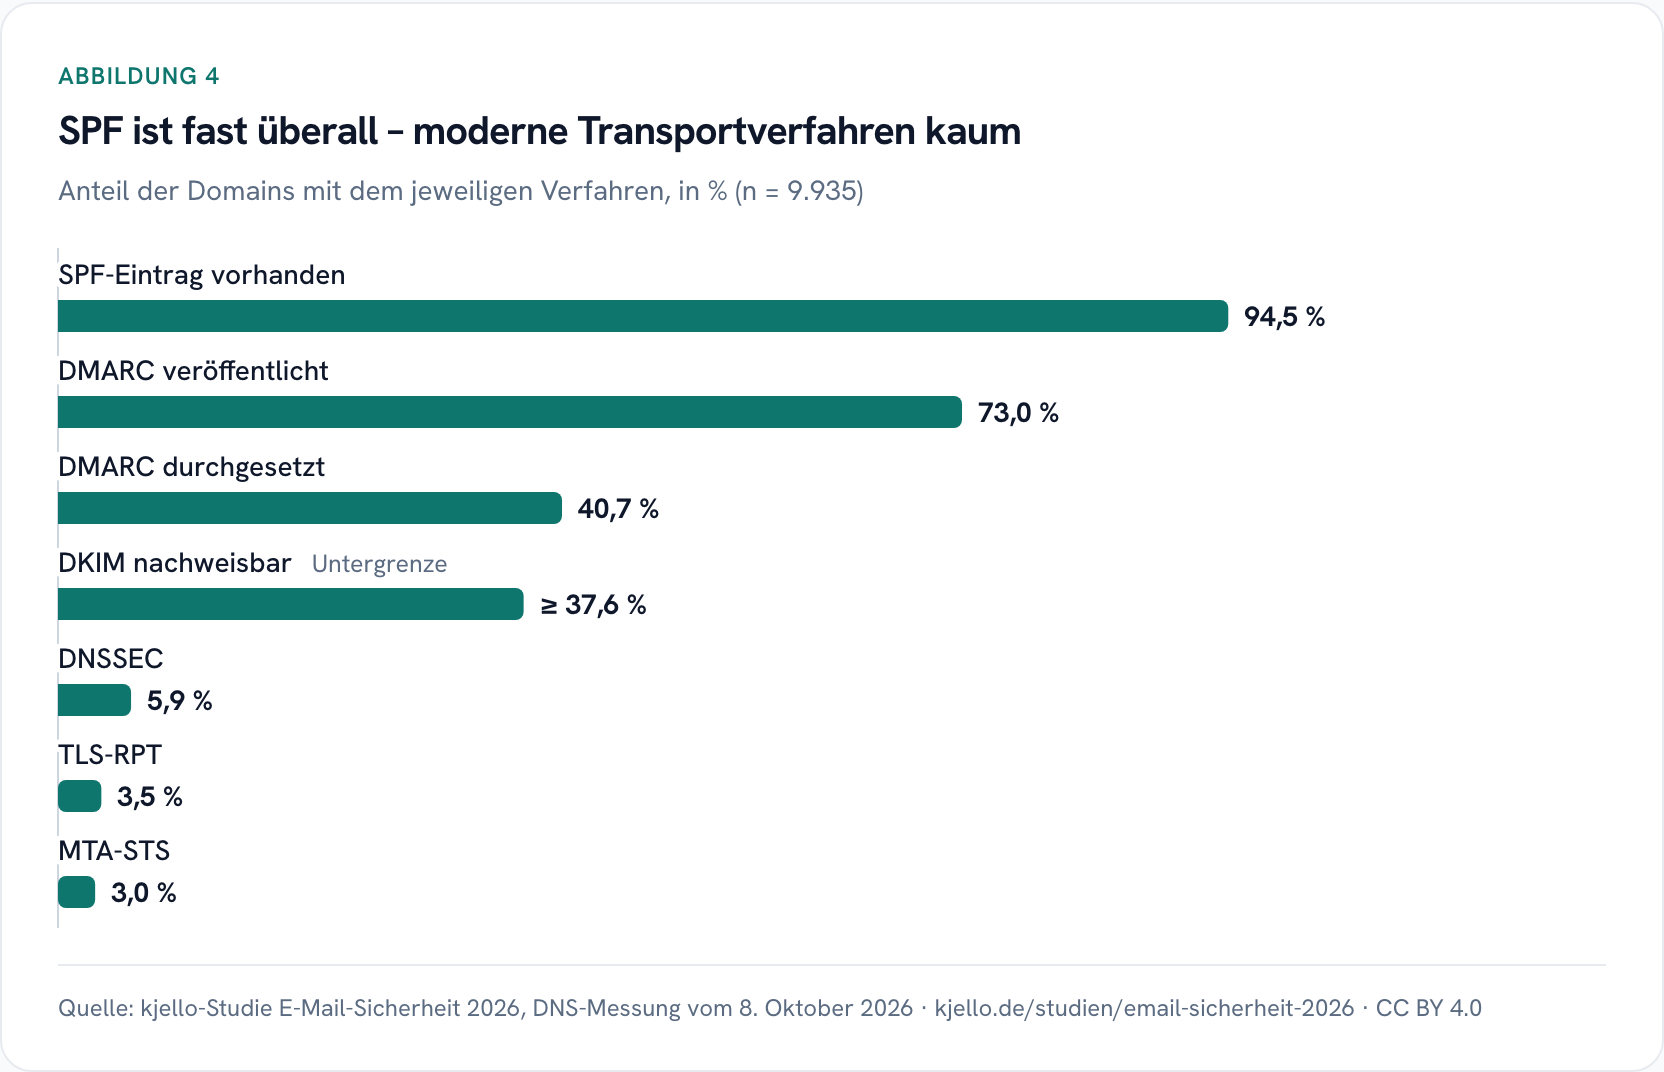
SPF ist fast überall – moderne Transportverfahren kaum
Anteil der Domains mit dem jeweiligen Verfahren, in % (n = 9.935)
Quelle: kjello-Studie E-Mail-Sicherheit 2026, DNS-Messung vom 8. Oktober 2026 · kjello.de/studien/email-sicherheit-2026 · CC BY 4.0
Daten zu Abbildung 4 als Tabelle
| Verfahren | Domains | Anteil | 95-%-KI |
|---|---|---|---|
| SPF-Eintrag vorhanden | 9.386 | 94,5 % | 94,0–94,9 |
| DMARC veröffentlicht | 7.254 | 73,0 % | 72,1–73,9 |
| DMARC durchgesetzt | 4.047 | 40,7 % | 39,8–41,7 |
| DKIM nachweisbar (Untergrenze) | 3.731 | ≥ 37,6 % | 36,6–38,5 |
| DNSSEC validiert | 586 | 5,9 % | 5,5–6,4 |
| TLS-RPT eingerichtet | 348 | 3,5 % | 3,2–3,9 |
| MTA-STS angekündigt | 302 | 3,0 % | 2,7–3,4 |
Grafik einbinden
Diesen HTML-Code in Ihre Seite kopieren. Die Grafik steht unter CC BY 4.0: frei nutzbar, solange Quelle und Link erhalten bleiben.
<figure>
  <img src="https://www.kjello.de/studien/email-sicherheit-2026/verbreitung-verfahren.png" alt="SPF ist fast überall – moderne Transportverfahren kaum" width="832" height="536" style="max-width:100%;height:auto" loading="lazy">
  <figcaption>Quelle: <a href="https://www.kjello.de/studien/email-sicherheit-2026">kjello-Studie E-Mail-Sicherheit 2026</a>, <a href="https://creativecommons.org/licenses/by/4.0/deed.de" rel="license">CC BY 4.0</a></figcaption>
</figure>Moderne Schutzverfahren für den Transportweg sind kaum verbreitet
Nur 3,0 % erzwingen verschlüsselte Zustellung per MTA-STS, 3,5 % lassen sich Zustellfehler per TLS-RPT melden, und nur 5,9 % sichern ihre DNS-Einträge mit DNSSEC gegen Manipulation ab.
Nebenbefund: Domains ohne E-Mail-Empfang
548 Domains der Stichprobe nehmen keine Mails an (kein MX oder Null-MX). Die BSI TR-03182 (Anforderung TR-03182-11-M)
verlangt für solche Domains Null-MX, v=spf1 -all und DMARC reject mit Berichtsadresse, damit niemand sie
für Fälschungen nutzen kann. Das erfüllen 1,6 % (9 von 548).
31,0 % haben überhaupt einen SPF-Eintrag, 17,0 % DMARC reject.
Was frühere Erhebungen zeigen
Frühere Erhebungen zeigen ein ähnliches Bild – mit anderen Stichproben und meist milderen Definitionen. Unsere Kennzahl „wirksam geschützt“ verlangt zusätzlich ein gültiges SPF und ist damit strenger als reine Zählungen der DMARC-Richtlinie; ohne die SPF-Bedingung läge sie bei 40,7 %.
-
BSI · September 2026
Das E-Mail-Sicherheitsjahr – Abschlussbericht
„Über 30 Prozent aller Organisationen verfügen über keinen DMARC-Eintrag.“ DNSSEC erreichte unter .de-Domains vor Beginn des Sicherheitsjahrs knapp 4 %. Grundgesamtheit und Stichtag nennt der Bericht nicht. Unsere Messung liegt in derselben Größenordnung: 26,8 % ohne DMARC, 5,9 % mit DNSSEC.
-
dmarcian · August 2026
DMARC Adoption in Germany 2026
Die 250 umsatzstärksten deutschen Konzerne: 12 % ohne DMARC, 18 % p=none, 15 % p=quarantine, 40 % p=reject, 15 % mit Fehlern oder abweichend von Best Practices. Großunternehmen sind deutlich weiter als die von uns untersuchten Unternehmen ohne Konzerne (26,8 % ohne DMARC, 20,9 % p=reject) – das passt zu unserem Befund, dass der Schutz mit der Größe steigt.
-
High5Manufaktur · September 2026
Mail-Sicherheit im Raum Karlsruhe 2026
Regionale Messung von 3.380 Betrieben mit Website (Karlsruhe, Rastatt, Calw, Pforzheim): SPF 77,3 %, DMARC 56,3 %, davon 58 % auf p=none; quarantine oder reject (ohne SPF-Bedingung) 23,9 %, MTA-STS 1,1 %. Die Stichprobe enthält viele Kleinstbetriebe und liegt deutlich unter unseren Werten – ein Hinweis darauf, dass unsere Zahlen eher eine Obergrenze sind.
-
EasyDMARC · 2026
2026 DMARC Adoption & Enforcement Report
Weltweit, 1,8 Mio. meistbesuchte Domains: 52,1 % mit gültigem DMARC, 29,2 % p=none, 22,9 % p=quarantine oder p=reject. Keine eigene Auswertung für Deutschland. Zum Vergleich: In unserer Messung haben 73,0 % ein gültiges DMARC.
Was an unserer Messung neu ist
- Bundesweite Messung von Unternehmen ohne Konzerne – mit offengelegter Auswahl (Wikidata, 14 Ausschlussregeln) statt Top-Listen oder einer einzelnen Region.
- Aufschlüsselung nach Mail-Anbieter (Microsoft 365, Security-Gateway, Google Workspace, IONOS, Strato u. a.) und nach Unternehmensgröße, jeweils mit Konfidenzintervall.
- Strengere Kernkennzahl: durchgesetztes DMARC und gültiges SPF, dazu der Abgleich mit den DNS-Kernanforderungen der BSI TR-03182.
- Aktueller Stand vom 8. Oktober 2026, alle aggregierten Tabellen frei als CSV.
Alle Tabellen
Basis aller Tabellen: Domains mit E-Mail-Empfang (mindestens ein MX-Eintrag, kein Null-MX), n = 9.935. Prozentwerte beziehen sich auf die Domains der jeweiligen Spalte bzw. Zeile. Konfidenzintervalle: Wilson-Intervall, 95 %.
Tabelle 1 – Gesamtergebnis
| Kennzahl | Domains | Anteil | 95-%-KI (%) |
|---|---|---|---|
| SPF-Eintrag vorhanden | 9.386 | 94,5 % | 94,0–94,9 |
| SPF gültig (genau ein Eintrag, ≤ 10 DNS-Lookups, kein +all) | 9.081 | 91,4 % | 90,8–91,9 |
| SPF endet auf -all (hart) | 5.596 | 56,3 % | 55,3–57,3 |
| SPF endet auf ~all (weich) | 3.399 | 34,2 % | 33,3–35,2 |
| SPF mit ?all, +all oder ohne all | 176 | 1,8 % | 1,5–2,1 |
| SPF-Regel per redirect beim Dienstleister | 193 | 1,9 % | 1,7–2,2 |
| Mehrere SPF-Einträge (Fehler) | 22 | 0,2 % | 0,1–0,3 |
| SPF mit mehr als 10 DNS-Lookups (Fehler) | 170 | 1,7 % | 1,5–2,0 |
| DMARC gültig veröffentlicht | 7.254 | 73,0 % | 72,1–73,9 |
| Kein DMARC-Eintrag | 2.666 | 26,8 % | 26,0–27,7 |
| DMARC fehlerhaft (mehrere Einträge / ohne p=) | 15 | 0,2 % | 0,1–0,2 |
| DMARC p=none (nur beobachten) | 3.063 | 30,8 % | 29,9–31,7 |
| DMARC p=quarantine | 2.111 | 21,2 % | 20,5–22,1 |
| DMARC p=reject | 2.080 | 20,9 % | 20,1–21,7 |
| DMARC p=reject mit pct = 100 (volle Abweisung) | 2.054 | 20,7 % | 19,9–21,5 |
| DMARC quarantine/reject mit pct < 100 | 144 | 1,4 % | 1,2–1,7 |
| DMARC durchgesetzt (quarantine/reject, pct = 100) | 4.047 | 40,7 % | 39,8–41,7 |
| DMARC mit Berichtsadresse (rua) | 4.613 | 46,4 % | 45,5–47,4 |
| Wirksam gegen Absenderfälschung geschützt | 3.756 | 37,8 % | 36,9–38,8 |
| DNS-Kernanforderungen BSI TR-03182 erfüllt | 2.684 | 27,0 % | 26,2–27,9 |
| MTA-STS angekündigt (DNS) | 302 | 3,0 % | 2,7–3,4 |
| TLS-RPT eingerichtet | 348 | 3,5 % | 3,2–3,9 |
| DNSSEC validiert | 586 | 5,9 % | 5,5–6,4 |
| DKIM nachweisbar (zwei Standard-Selektoren, Untergrenze) | 3.731 | 37,6 % | 36,6–38,5 |
- DKIM: nur zwei Standard-Selektoren geprüft (selector1, google) – der Wert ist eine Untergrenze.
Tabelle 2 – Nach Unternehmensgröße (Beschäftigte laut Wikidata)
| Kennzahl | 1–49 | 50–249 | 250–999 | 1.000–5.000 | unbekannt |
|---|---|---|---|---|---|
| Domains (n) | 136 | 225 | 265 | 215 | 9.094 |
| kein DMARC | 37,5 % | 22,2 % | 20,0 % | 18,1 % | 27,2 % |
| DMARC p=none | 36,8 % | 32,4 % | 26,8 % | 30,2 % | 30,8 % |
| DMARC durchgesetzt | 24,3 % | 43,1 % | 51,3 % | 50,7 % | 40,4 % |
| wirksam geschützt | 21,3 % | 40,4 % | 48,7 % | 47,9 % | 37,4 % |
| 95-%-KI „wirksam“ | 15,3–28,9 | 34,2–47,0 | 42,7–54,7 | 41,3–54,6 | 36,4–38,4 |
| BSI TR-03182 (DNS-Kern) | 15,4 % | 27,6 % | 41,5 % | 40,0 % | 26,4 % |
| SPF hart (-all) | 55,9 % | 59,6 % | 70,6 % | 71,2 % | 55,5 % |
| DNSSEC | 1,5 % | 5,8 % | 8,3 % | 7,9 % | 5,9 % |
Tabelle 3 – Nach Mail-Anbieter (Server mit höchster Priorität im MX-Eintrag)
| Anbieter | Anteil der Domains | n | kein DMARC | DMARC p=none | DMARC durchgesetzt | wirksam geschützt | DKIM nachweisbar |
|---|---|---|---|---|---|---|---|
| Microsoft 365 (direkt) | 37,5 % | 3.727 | 25,9 % | 28,1 % | 44,3 % | 42,8 % | 66,9 %⁴ |
| Security-Gateway¹ | 18,2 % | 1.812 | 19,6 % | 27,5 % | 51,2 % | 49,7 % | – |
| Google Workspace | 4,9 % | 485 | 16,1 % | 34,4 % | 46,2 % | 43,5 % | 71,8 %⁴ |
| IONOS | 5,2 % | 516 | 6,6 % | 85,7 % | 6,6 % | 6,2 % | – |
| Strato² | 2,6 % | 262 | 3,1 % | 10,3 % | 86,3 % | 27,9 % | – |
| weitere deutsche Hoster³ | 5,4 % | 532 | 53,0 % | 32,0 % | 13,3 % | 12,0 % | – |
| eigener Server (MX unter eigener Domain) | 12,1 % | 1.199 | 33,0 % | 27,5 % | 37,9 % | 36,7 % | – |
| sonstige Anbieter | 14,1 % | 1.402 | 39,1 % | 27,2 % | 32,7 % | 31,5 % | – |
- ¹ Hornetsecurity, Proofpoint, Mimecast, Sophos, Cisco, NoSpamProxy, Trend Micro, Retarus, Barracuda, eXpurgate, Fortinet u. a. Hinter 1.108 dieser 1.812 Domains (61 %) ist Microsoft 365 per SPF erkennbar.
- ² Bei Strato setzen 86 % DMARC durch, fast immer mit demselben Eintrag v=DMARC1;p=reject; – aber 63 % dieser Domains haben keinen SPF-Eintrag und zählen nach der Definition dieser Studie nicht als „wirksam“, obwohl DMARC Fälschungen bereits abweisen lässt.
- ³ All-Inkl, DomainFactory, Mittwald, Hetzner, united-domains, Telekom, Host Europe, mailbox.org u. a.
- ⁴ Nur der anbieterübliche Selektor geprüft (selector1 für Microsoft, google für Workspace) – Untergrenze. Bei den übrigen Anbietern sind die Selektoren nicht standardisiert, daher kein Wert.
- „Wirksam geschützt“ = DMARC p=quarantine oder p=reject für alle Mails (pct = 100) und gültiges SPF.
Methodik
Grundgesamtheit und Stichprobe
Quelle der Unternehmen ist Wikidata (Abruf 8. Oktober 2026 über den SPARQL-Endpunkt query.wikidata.org). Kandidaten sind alle Einträge mit Land = Deutschland, einer offiziellen Website und entweder einer Unternehmensklasse (Unternehmen, Gesellschaft, börsennotiertes Unternehmen, Privatunternehmen, Tochtergesellschaft, Kapitalgesellschaft) oder einer deutschen Rechtsform (GmbH, GmbH & Co. KG, AG, KG, SE, UG, OHG, e. K., KGaA u. a.).
Aus 15.047 Kandidaten und 14.961 Domains wurden nach festen Regeln ausgeschlossen; jede Domain zählt bei der ersten zutreffenden Regel. Eine Domain fällt heraus, sobald ein Wikidata-Eintrag mit dieser Domain unter R2–R14 fällt. Domains werden auf die registrierbare Domain normalisiert, Social-Media- und Baukasten-Adressen verworfen, Dubletten zusammengeführt (160 Unternehmen tragen mehr als eine Domain; Zähleinheit ist die Domain).
Ausschlussregeln
| Regel | Ausgeschlossene Domains |
|---|---|
| R1 aufgelöst (P576) | 559 |
| R2 Rechtsform kein Unternehmen (Verein, Stiftung, Körperschaft/Anstalt öff. Rechts, gGmbH, gUG, VVaG …) | 376 |
| R3 Klasse kein Unternehmen / Medien / Bank / Versicherung | 1.185 |
| R6 Klasse fällt über Oberbegriffe unter Medien, öffentliche Hand, Bildung/Forschung, Finanzen, Gemeinnützige, Krankenhaus/Kultur | 697 |
| R7 nur ausländische Rechtsform (B.V., S.A., Ltd., LLC …) | 127 |
| R8 Hauptsitz im Ausland oder Sitzländer uneindeutig | 120 |
| R13 Eigentümer ist Gebietskörperschaft/Behörde (Stadtwerke, Verkehrsbetriebe, Landesgesellschaften) | 281 |
| R14 Name weist auf Stadtwerk, Sparkasse, Volks-/Raiffeisenbank, Versicherung hin | 148 |
| R5 selbst mehr als 5.000 Beschäftigte | 200 |
| R10 Mutterorganisation (transitiv) mit mehr als 5.000 Beschäftigten | 463 |
| R12 Umsatz des Eintrags oder seiner Mutter/Großmutter über 1 Mrd. € | 55 |
| R11 Domain gehört laut Wikidata einer Organisation mit mehr als 5.000 Beschäftigten | 37 |
| R9 Länderendung eines anderen Staates (.it, .at, .ch, .nl, .co.uk …) | 127 |
| Stichprobe | 10.586 Domains |
Messung
- Ausschließlich öffentliches DNS über DNS-over-HTTPS (Cloudflare-Resolver 1.1.1.1). Keine Portscans, keine Verbindung zu Mail- oder Webservern der Unternehmen.
- Je Domain:
MX,TXTam Apex (SPF),_dmarc,_mta-sts,_smtp._tls, bei vorhandenem MX die DKIM-Selektorenselector1undgoogle; rekursiv alle SPF-include/redirect-Ziele (Zählung der DNS-Lookups nach RFC 7208). DNSSEC = AD-Bit der validierenden Antwort. - Gedrosselt auf höchstens 35 Anfragen pro Sekunde über alle Domains.
- Fehlerfälle bei MX, SPF oder DMARC wurden einmal nachgemessen (23 Domains). 19 blieben fehlerhaft, 84 Domains existieren nicht mehr, 548 nehmen keine Mails an. Auswertungsbasis: 9.935 Domains.
Definitionen
- Gültiges SPF: genau ein
v=spf1-Eintrag, höchstens 10 DNS-Lookups, alleinclude/redirect-Ziele existieren und tragen genau einen SPF-Eintrag, kein+all. - DMARC: genau ein
v=DMARC1-Eintrag mit gültigemp=. Mehrere Einträge oder fehlendesp== fehlerhaft. Fehltpct, gilt 100. - Wirksam gegen Absenderfälschung geschützt (Kernkennzahl): DMARC
p=quarantineoderp=rejectmit pct = 100 und gültiges SPF. Erst eine durchgesetzte DMARC-Richtlinie weist Empfänger an, Mails mit gefälschter Absenderdomain abzuweisen oder auszusortieren; das gültige SPF stellt sicher, dass die eigenen, legitimen Mails die Prüfung bestehen. Ohne die SPF-Bedingung läge der Wert bei 40,7 %. - BSI TR-03182 (DNS-Kern): wirksam (s. o.) und SPF endet auf
-alloder~all(TR-03182-01-M) und DMARC mit mindestens einerrua-Adresse (TR-03182-06-M). SPF perredirectzählt nicht. Die DKIM-Pflichten der TR sind per DNS nicht vollständig prüfbar. - Mail-Anbieter: nach dem MX-Eintrag mit der höchsten Priorität; ein vorgeschaltetes Security-Gateway zählt als Gateway.
- Konfidenzintervalle: Wilson-Intervall, 95 %.
Datenschutz
Gemessen wurden ausschließlich öffentlich abrufbare DNS-Einträge; veröffentlicht werden nur Summen und Anteile. Zweck, Rechtsgrundlage, Speicherdauer und Ihr Widerspruchsrecht beschreibt die Datenschutzerklärung im Abschnitt „Datenstudien“.
Grenzen der Studie
- Nicht repräsentativ für alle deutschen Unternehmen. Wikidata verzeichnet vor allem bekanntere Firmen (mit Wikipedia-Artikel, Börsennotierung, Presse). Kleinstbetriebe ohne öffentliche Spuren fehlen fast ganz. Die Ergebnisse sind daher eher eine Obergrenze: Es ist zu erwarten, dass weniger bekannte Kleinbetriebe schlechter abschneiden (vgl. Tabelle 2).
- Größe meist unbekannt. Nur für 841 der 9.935 Domains (8,5 %) nennt Wikidata eine Mitarbeiterzahl, teils veraltet. Die Größenklassen sind klein (136–265 Domains) und haben weite Konfidenzintervalle. Untersucht sind Unternehmen mit Sitz in Deutschland ohne Konzerne über 5.000 Beschäftigte; eine Abgrenzung nach IfM- oder EU-Definition des Mittelstands (Umsatz, Unabhängigkeit) war mit den Daten nicht möglich.
- Konzernzugehörigkeit unvollständig. Wikidata kennt Mutterkonzerne, Mitarbeiterzahlen und Umsätze nicht vollständig. Vereinzelt bleiben Töchter großer Gruppen in der Stichprobe; umgekehrt kann eine eigenständige Firma fälschlich ausgeschlossen sein.
- Domain ≠ Unternehmen. Gemessen wird die in Wikidata hinterlegte Website-Domain. Versendet eine Firma von einer anderen Domain, ist diese nicht erfasst.
- Nur DNS, Momentaufnahme. Gemessen ist, was die Domain veröffentlicht – nicht, ob Empfänger es auswerten, ob DKIM tatsächlich signiert oder ob ein Gateway eingehende Fälschungen filtert. Eingehender Schutz (Spam- und Phishing-Filter) ist nicht Gegenstand der Studie. Die Messung lief an einem Tag (8. Oktober 2026, 13:01–13:49 Uhr MESZ).
- DKIM und MTA-STS nur teilweise prüfbar. DKIM-Werte sind Untergrenzen; bei MTA-STS wurde nur der DNS-Eintrag erfasst, nicht die Richtliniendatei.
- Ein Resolver. Alle Abfragen liefen über Cloudflare 1.1.1.1. Bei MTA-STS, TLS-RPT und DKIM zählt ein Abfragefehler in der ersten Messrunde als „nicht vorhanden“; bei MX, SPF und DMARC ist jeder Fehler protokolliert und einmal nachgemessen.
Veröffentlicht werden nur Summen und Anteile – nie einzelne Unternehmen, Domains oder Rohdaten.
Einordnung und Quellen
- Google – Leitfaden für E-Mail-Absender: Absender mit mehr als 5.000 Nachrichten pro Tag an Gmail-Konten müssen ab 1. Februar 2024 SPF, DKIM und DMARC einrichten; DMARC darf auf
p=nonestehen. support.google.com/a/answer/81126 (geprüft 08.10.2026) - Yahoo – Sender Best Practices: ab Februar 2024 für Großversender SPF und DKIM sowie „a valid DMARC policy with at least p=none“. senders.yahooinc.com/best-practices (geprüft 08.10.2026)
- Microsoft – „Strengthening Email Ecosystem: Outlook’s New Requirements for High-Volume Senders“, 2. April 2025: Domains mit mehr als 5.000 Mails pro Tag an Outlook.com brauchen SPF, DKIM und DMARC (mindestens
p=none); nicht konforme Mails werden ab 5. Mai 2025 abgewiesen. Microsoft Tech Community (geprüft 08.10.2026) - BSI TR-03182 „E-Mail-Authentifizierung“, Version 1.0, 24. Januar 2024: u. a. SPF mit „Fail“/„SoftFail“ für Nicht-Berechtigte (TR-03182-01-M), DMARC mit mindestens einer
rua-Adresse (TR-03182-06-M); als Empfängerrichtliniequarantineoderreject, langfristigreject; ungenutzte Domains Null-MX +v=spf1 -all+ DMARCreject(TR-03182-11-M). bsi.bund.de/dok/TR-03182 (geprüft 08.10.2026) - Standards: RFC 7208 (SPF), RFC 9989 (DMARC, löst RFC 7489 ab), RFC 6376 (DKIM), RFC 8461 (MTA-STS), RFC 8460 (TLS-RPT), RFC 7505 (Null-MX).
- Unternehmensdaten: Wikidata (CC0), Abruf 8. Oktober 2026.
Datenstand
DNS-Messung am 8. Oktober 2026, 13:01–13:49 Uhr MESZ; Wikidata-Abruf am selben Tag. Alle Zahlen sind mit den Auswertungsskripten aus den Rohdaten reproduzierbar; die Rohdaten enthalten Domainlisten und bleiben deshalb intern.
Was Unternehmen jetzt tun können
Der erste Schritt kostet nichts: die eigenen Einträge prüfen – etwa mit dem kostenlosen Selbsttest im
Hamburger IT-Sicherheits-Index
unseres Systemhauses hagel IT. Für 812 Hamburger Unternehmen ergibt sich dort fast dasselbe Bild wie bundesweit:
43 Prozent der DMARC-Einträge stehen auf none. Fehlt DMARC, gehört zunächst ein Eintrag mit
p=none und Berichtsadresse ins DNS. Die Berichte zeigen nach einigen Wochen, welche Dienste im Namen der Firma
senden. Sind alle legitimen Absender im SPF-Eintrag und per DKIM erfasst, lässt sich die Richtlinie auf
quarantine und später auf reject stellen – erst dann weisen Empfänger gefälschte Mails ab.
Wer Microsoft 365 nutzt, sollte außerdem prüfen, ob DKIM für die eigene Domain eingeschaltet ist.
Wer das nicht selbst betreuen möchte: Im Paket Microsoft 365 betreut pflegen wir Postfächer und Mailfluss und schalten die Schutzfunktionen ein, die Microsoft mitliefert und ab Werk ausgeschaltet lässt.
Stat-Karten
Jede Kernaussage als fertige Grafik mit Quellenangabe – quadratisch für LinkedIn- und Instagram-Beiträge, im Querformat für Link-Vorschauen und Präsentationen. Frei verwendbar unter CC BY 4.0.
-
Nur gut jedes dritte Unternehmen: 37,8 %
Herunterladen (PNG)
-
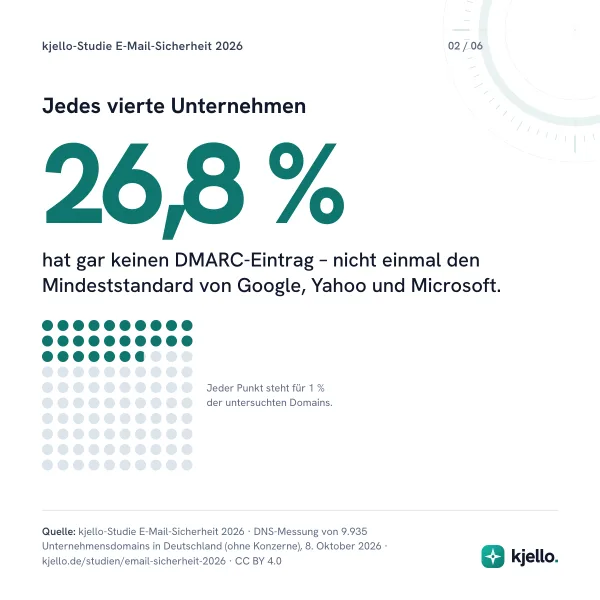
Jedes vierte Unternehmen: 26,8 %
Herunterladen (PNG)
-
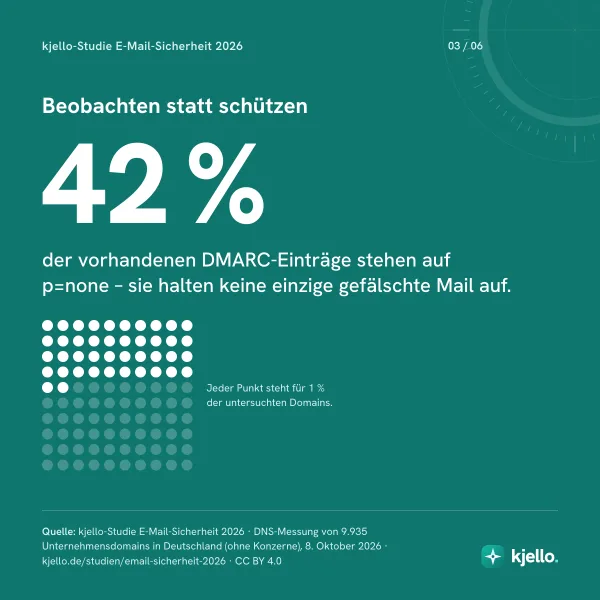
Beobachten statt schützen: 42 %
Herunterladen (PNG)
-
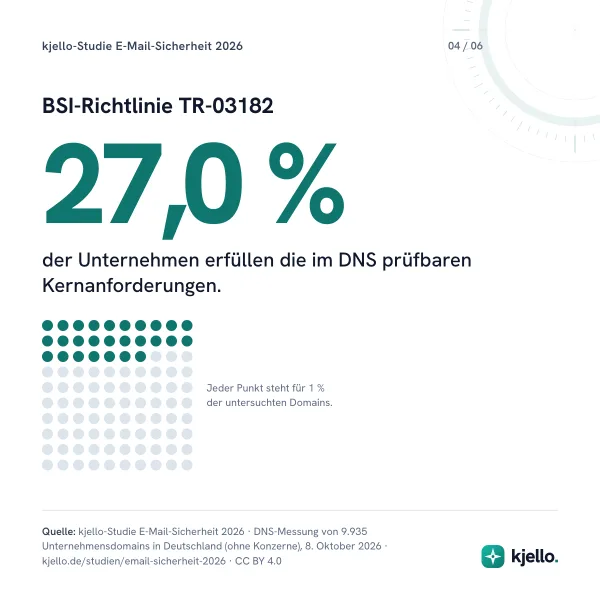
BSI-Richtlinie TR-03182: 27,0 %
Herunterladen (PNG)
-
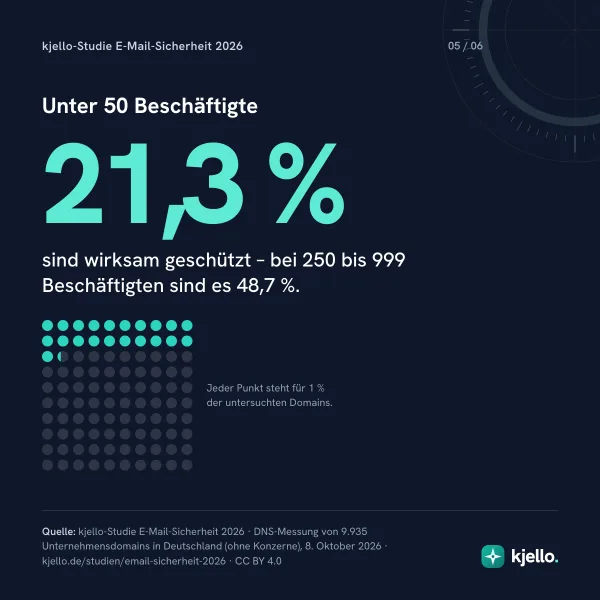
Unter 50 Beschäftigte: 21,3 %
Herunterladen (PNG)
-
Microsoft 365 ist Standard – der Schutz nicht: 42,8 %
Herunterladen (PNG)
Report, Daten und Grafiken
Alles frei und ohne Anmeldung – zur Nutzung mit Quellenangabe und Link (CC BY 4.0).
Report als PDF
Die vollständige Studie im A4-Format – 16 Seiten: Management Summary, Kernaussagen, alle Abbildungen und Tabellen, Methodik, Grenzen und Quellen.
Report herunterladen(PDF, 1,3 MB)Pressepaket als ZIP
Report, alle Abbildungen und Stat-Karten, Titelbild, Tabellen (CSV), kjello-Logo und ein Infotext mit Zitiervorschlag.
Pressepaket herunterladen(ZIP, 2,8 MB)Tabellen (CSV)
Semikolon-getrennt, Dezimalkomma, UTF-8 – öffnet sich direkt in Excel.
Abbildungen (PNG)
In doppelter Auflösung, mit Titel und Quellenzeile.
Häufige Fragen zur Studie
Was ist DMARC – und warum reicht SPF allein nicht?
SPF nennt die Server, die für eine Domain Mails versenden dürfen. DMARC legt zusätzlich fest, was empfangende Mailserver mit Mails tun sollen, die diese Prüfung nicht bestehen: nur beobachten (p=none), aussortieren (p=quarantine) oder abweisen (p=reject). Erst eine durchgesetzte DMARC-Richtlinie weist Empfänger an, gefälschte Absender unter dem eigenen Firmennamen abzuwehren.
Wie viele Unternehmen in Deutschland sind gegen gefälschte Absender geschützt?
In unserer Messung von 9.935 Unternehmensdomains (Unternehmen mit Sitz in Deutschland, ohne Konzerne über 5.000 Beschäftigte) sind 37,8 % wirksam geschützt – also mit durchgesetztem DMARC (quarantine oder reject für alle Mails) und gültigem SPF. 26,8 % haben keinen DMARC-Eintrag, 30,8 % nur p=none.
Reicht ein DMARC-Eintrag mit p=none?
Nein. p=none ist ein Beobachtungsmodus: Die Domain erhält Berichte darüber, wer in ihrem Namen sendet, gefälschte Mails werden aber weiter zugestellt. p=none ist ein sinnvoller erster Schritt, um alle legitimen Absender zu erfassen – danach sollte die Richtlinie auf quarantine und später auf reject gestellt werden.
Sind Unternehmen mit Microsoft 365 automatisch geschützt?
Nein. Von den Domains, deren Mails Microsoft 365 direkt annimmt, sind 42,8 % wirksam geschützt. Bei einem Drittel (33,1 %) ist für die eigene Domain kein DKIM-Schlüssel nachweisbar. DMARC und DKIM für die eigene Domain müssen in Microsoft 365 bewusst eingerichtet werden.
Was verlangt die BSI-Richtlinie TR-03182?
Die Technische Richtlinie TR-03182 „E-Mail-Authentifizierung“ des BSI verlangt unter anderem SPF mit „Fail“ oder „SoftFail“ für nicht berechtigte Server, DMARC mit mindestens einer Berichtsadresse (rua) und als Richtlinie quarantine oder reject. Die im DNS prüfbaren Kernanforderungen erfüllen 27,0 % der untersuchten Domains.
Sind die Ergebnisse repräsentativ?
Nicht für alle Unternehmen in Deutschland. Grundlage ist Wikidata, das vor allem bekanntere Firmen verzeichnet; Kleinstbetriebe ohne öffentliche Spuren fehlen fast ganz. Die Ergebnisse sind daher eher eine Obergrenze. Konfidenzintervalle und alle Ausschlussregeln stehen in der Methodik.
Wie prüfe ich die Einträge meiner eigenen Domain?
Die Einträge sind öffentlich und lassen sich mit jedem DNS-Abfragewerkzeug lesen (TXT-Eintrag am Domainnamen für SPF, TXT-Eintrag unter _dmarc für DMARC). Einen kostenlosen Selbsttest für SPF, DMARC, MTA-STS und DNSSEC bietet der Hamburger IT-Sicherheits-Index unseres Systemhauses hagel IT.
Darf ich Zahlen, Grafiken und den Report verwenden?
Ja. Texte, Grafiken, Stat-Karten, der PDF-Report und die aggregierten Tabellen stehen unter der Lizenz Creative Commons Namensnennung 4.0 (CC BY 4.0). Bitte nennen Sie die Quelle „kjello-Studie E-Mail-Sicherheit 2026“ und verlinken Sie auf diese Seite.
Änderungsprotokoll
- Version 1.1 vom – Formulierungen zu Mail-Anbietern präzisiert (gemessen sind wortgleiche Einträge, nicht die Vorgabe des Hosters), Schwellenwerte der Großversender-Regeln präzisiert, DMARC-Norm auf RFC 9989 aktualisiert. Alle Zahlen unverändert.
- Version 1.0 vom – Erstveröffentlichung. DNS-Messung von 9.935 Unternehmensdomains am 8. Oktober 2026.
Für Redaktionen
Texte, Grafiken und die aggregierten Tabellen dieser Studie dürfen Sie frei verwenden – auch gekürzt und bearbeitet –, solange Sie die Quelle nennen und auf diese Seite verlinken.
Zitiervorschlag
Quelle: kjello-Studie E-Mail-Sicherheit 2026, kjello.de/studien/email-sicherheit-2026
Lizenz
Creative Commons Namensnennung 4.0 (CC BY 4.0) für Texte, Grafiken und aggregierte Tabellen. Einzelne Unternehmen, Domains oder Rohdaten veröffentlichen wir nicht.
Pressekontakt
Fragen zur Methodik, weitere Auswertungen oder ein Gespräch: hallo@kjello.de · 040 28410268-0
Report, Daten, Grafiken
PDF-Report, Pressepaket (ZIP), Tabellen als CSV, alle Abbildungen und Stat-Karten finden Sie im Download-Center – frei und ohne Anmeldung.